
今天是2026年8月10号
Polar靶场
51.题目信息:
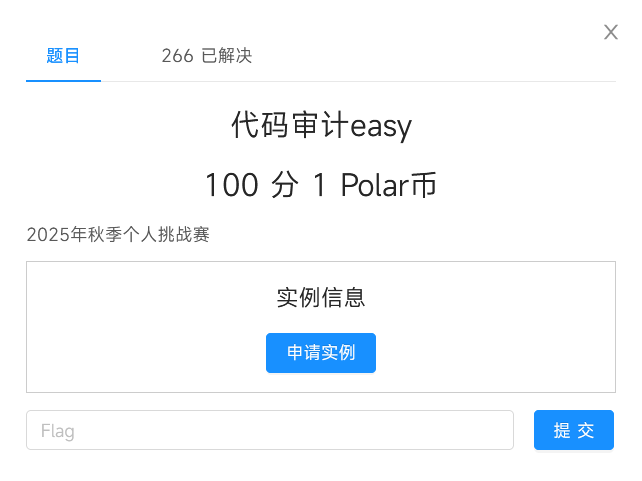
进入靶场:
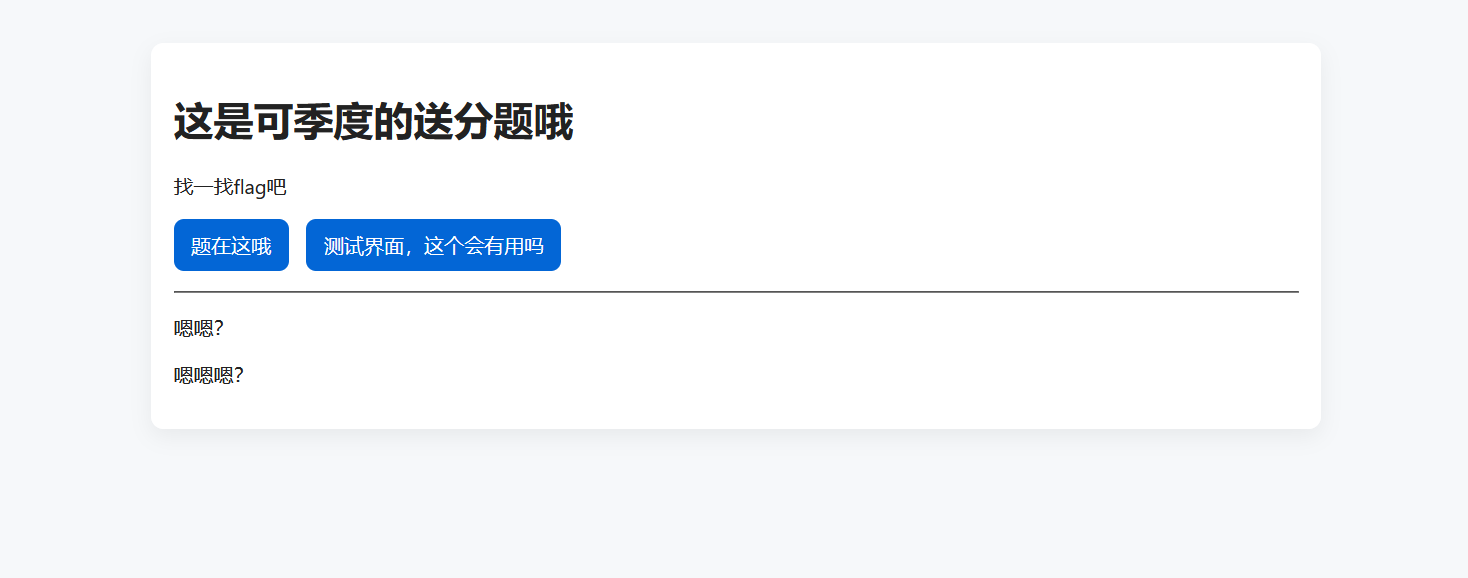
先看一下题目:
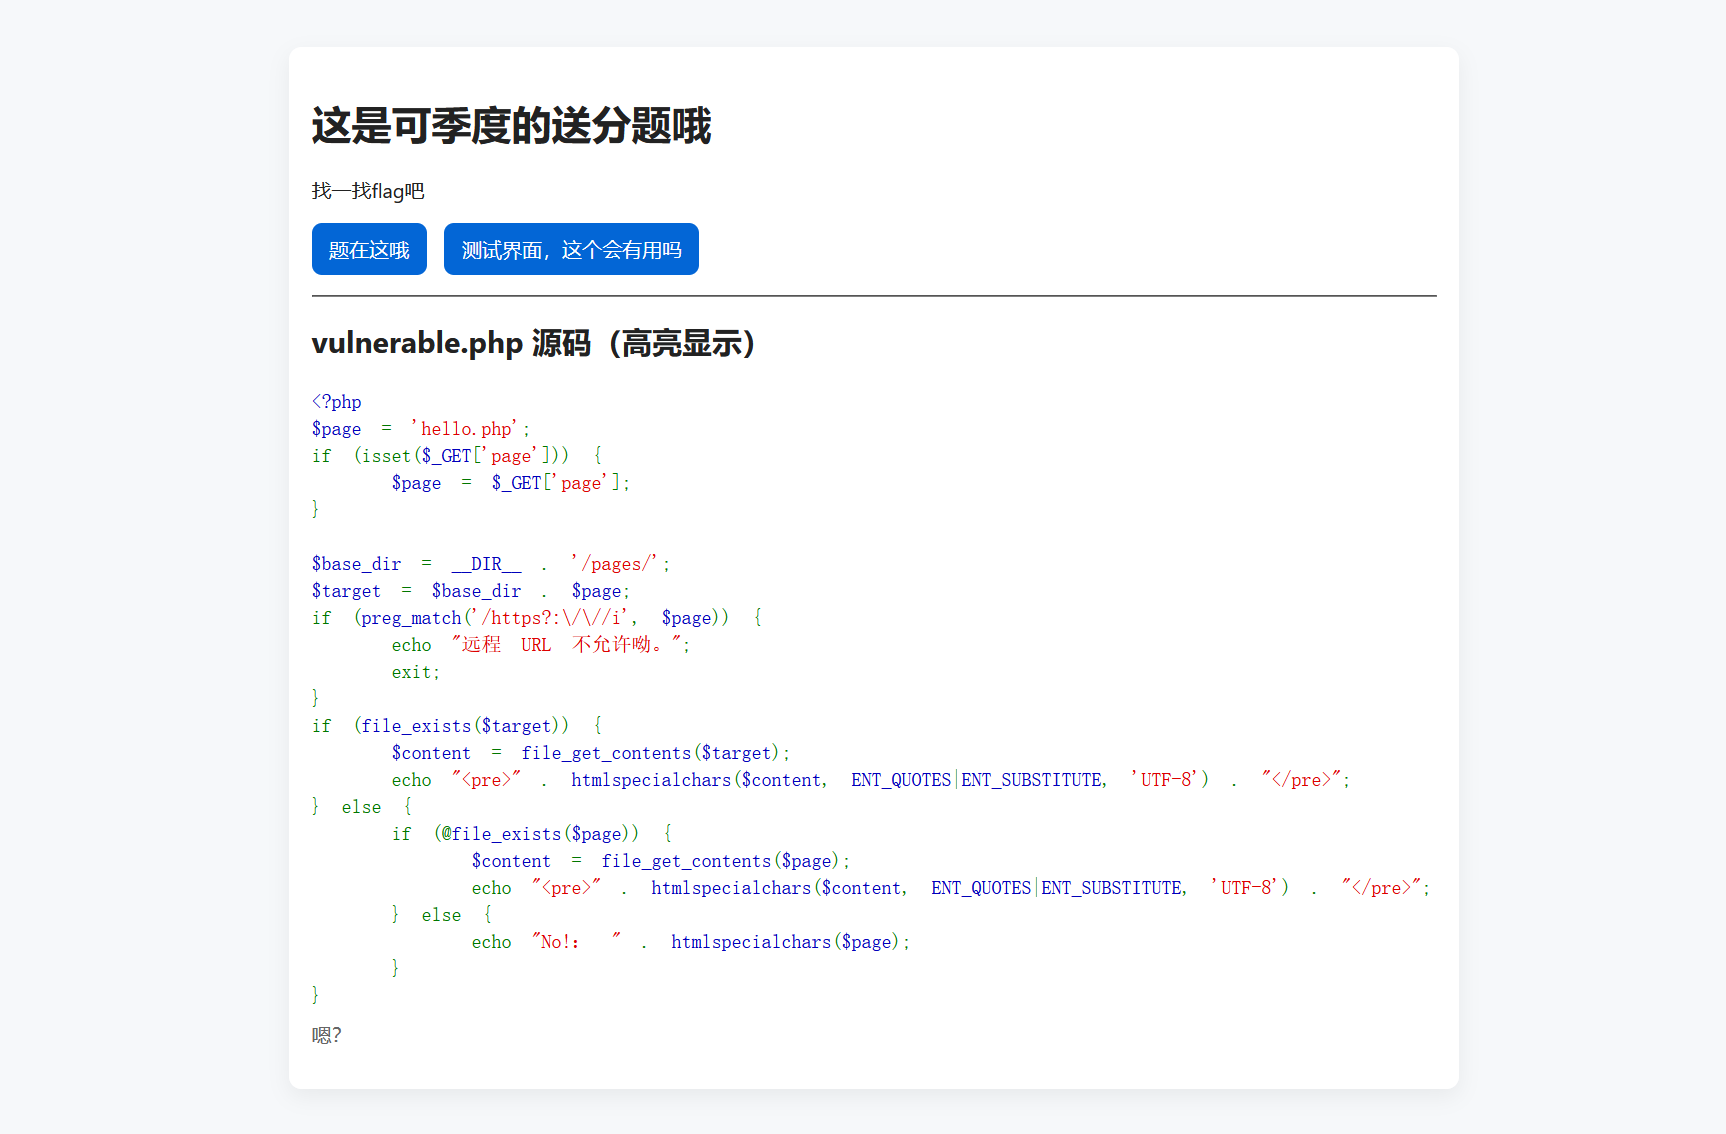
只拦截了http://、https://远程协议,没有过滤路径穿越../,如果pages/传入的page存在 → 读 pages 下文件,如果pages/传入的page不存在,就直接file_get_contents($page),不再加 pages 前缀,只要保证pages/xxx这个文件不存在,就可以任意路径穿越读服务器本地文件,再看一下测试界面:
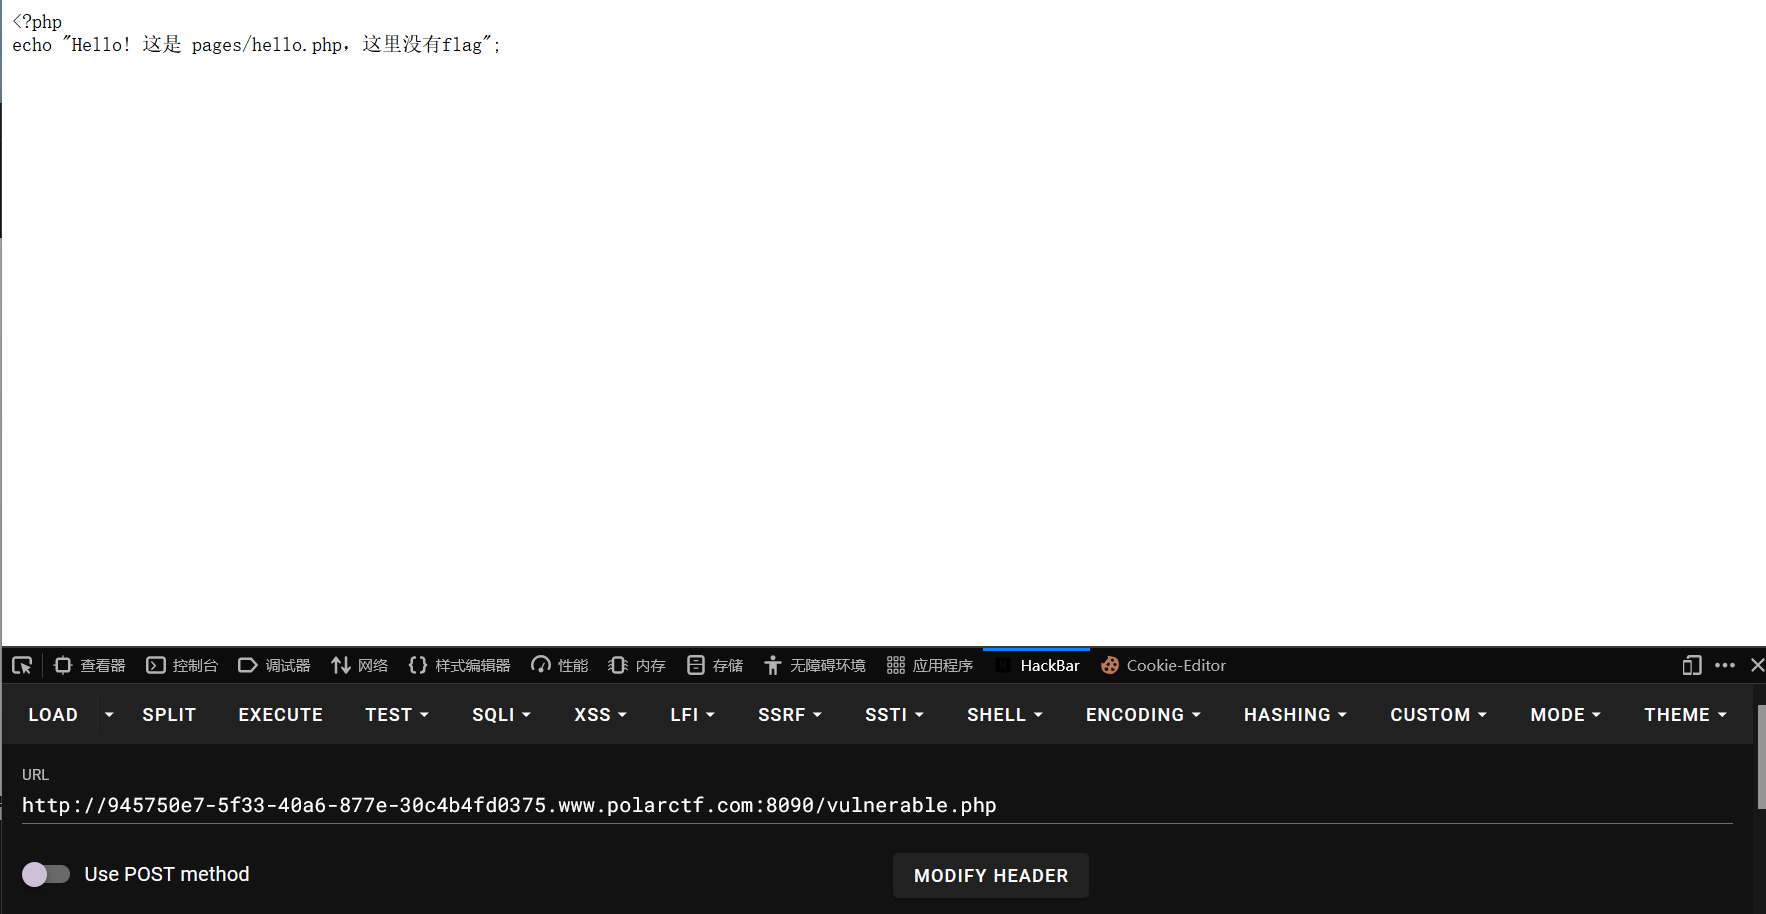
题目上写的是vulnerable.php的源码,而刚好测试界面就是vulnerable.php目录,应该就是要我们在这里利用漏洞获取flag,我们先试试读取/etc/passwd:
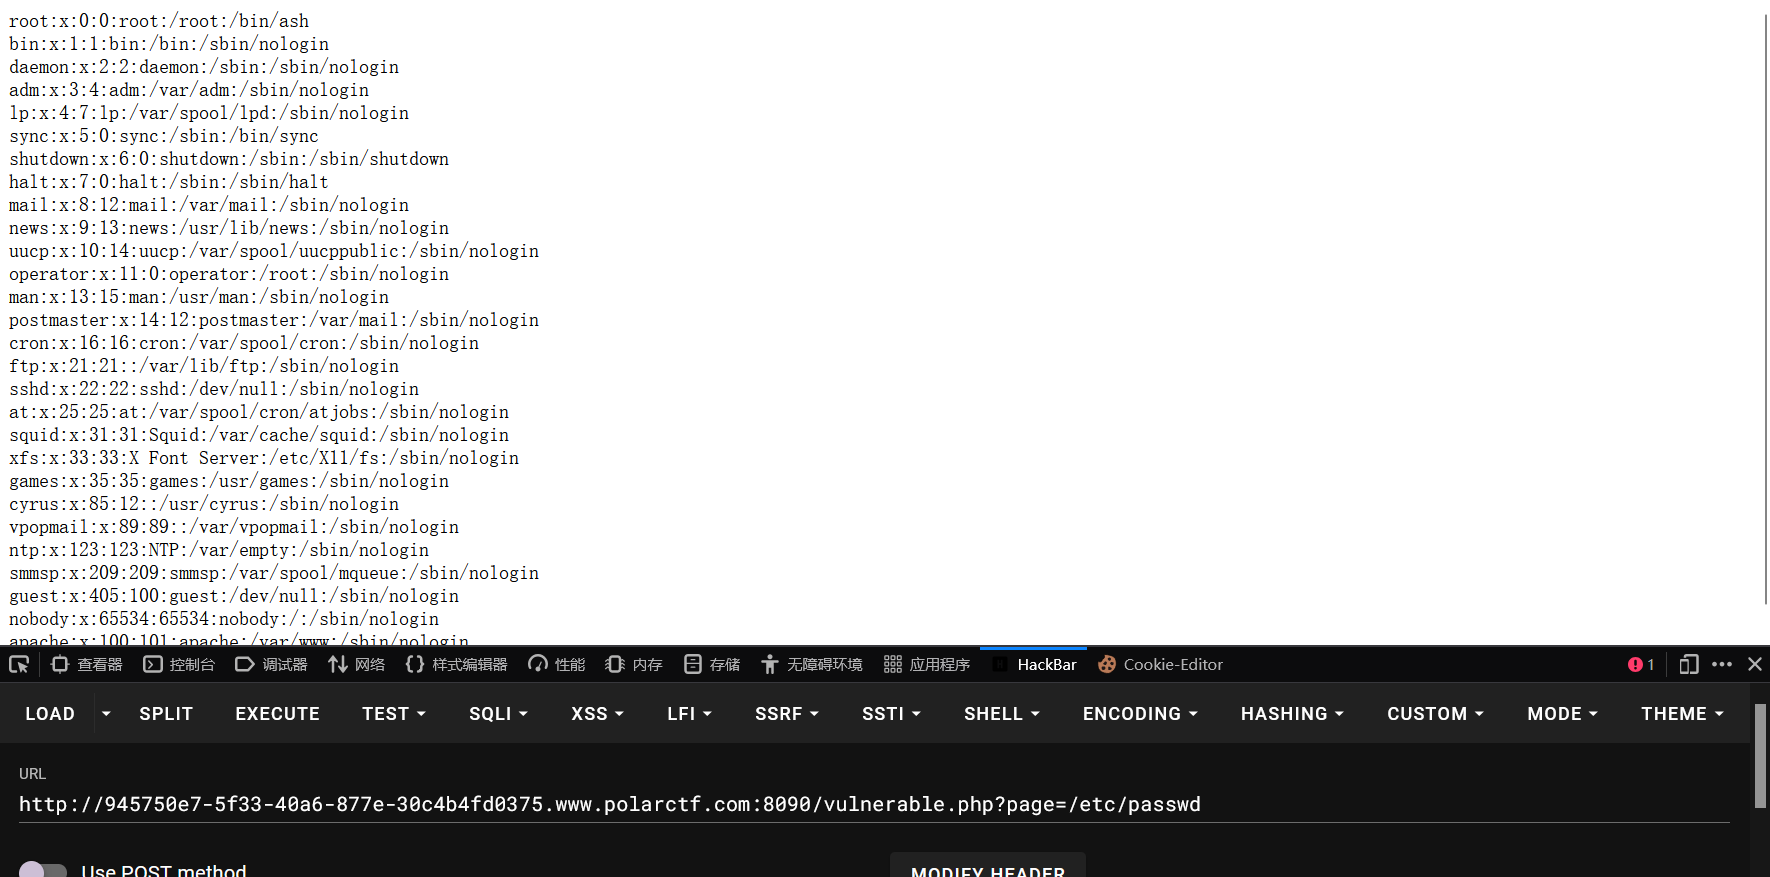
成功读取到了,证明有文件包含漏洞,我们尝试读取flag:
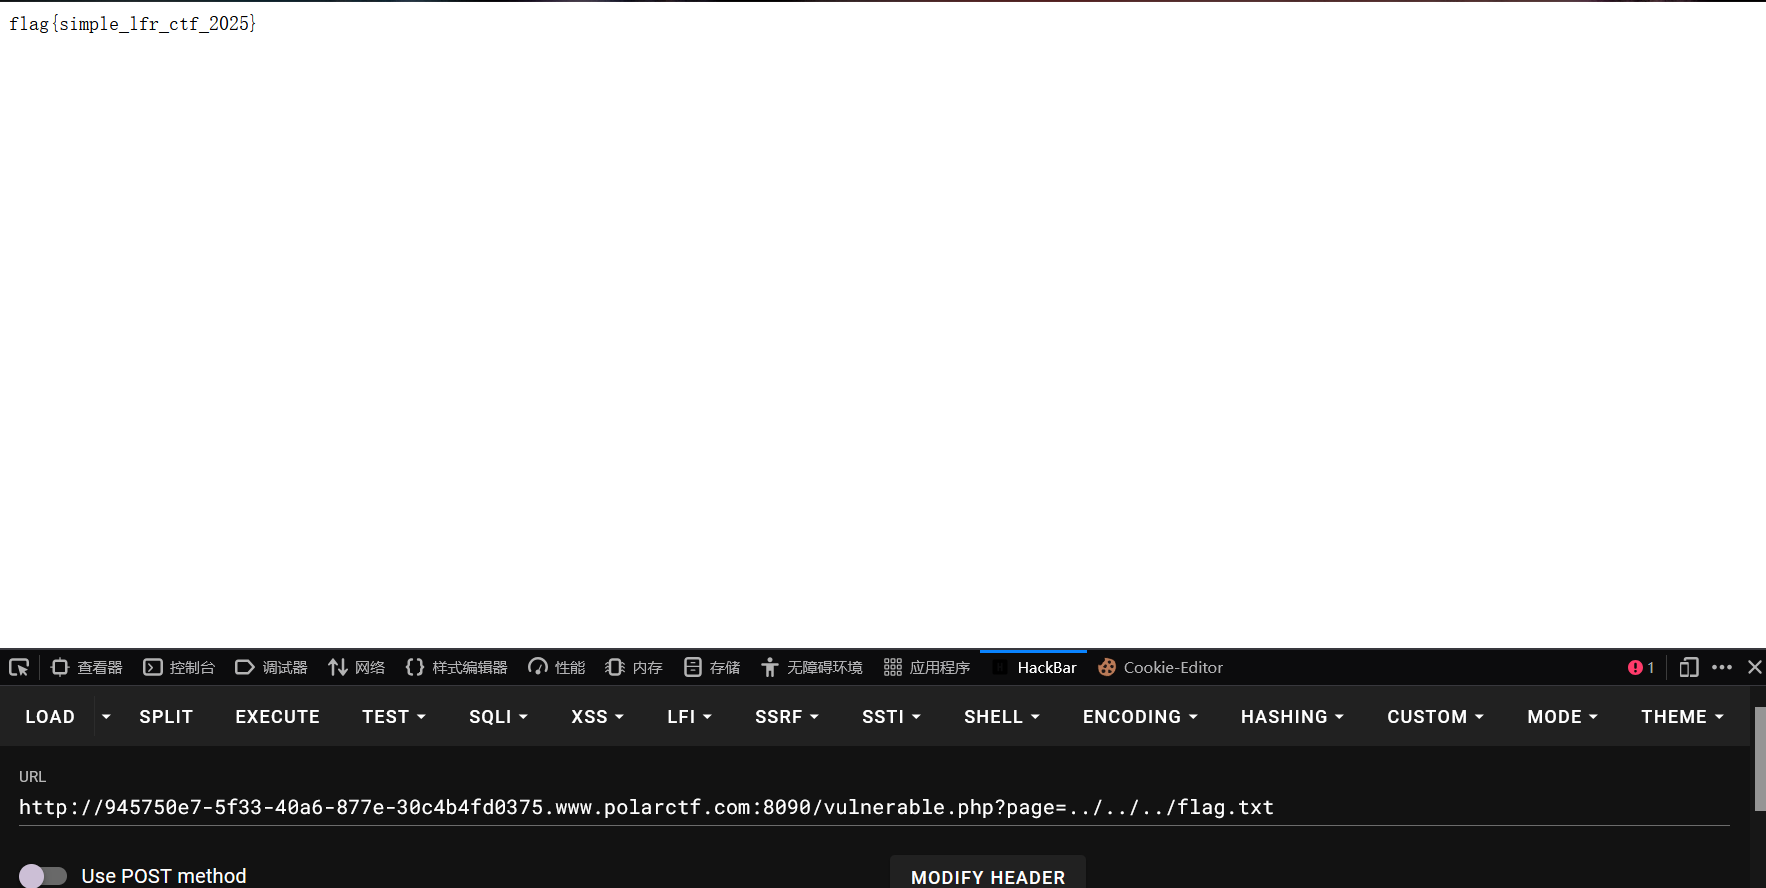
最后在根目录读取到了flag:flag{simple_lfr_ctf_2025}
52.题目信息:
进入靶场:
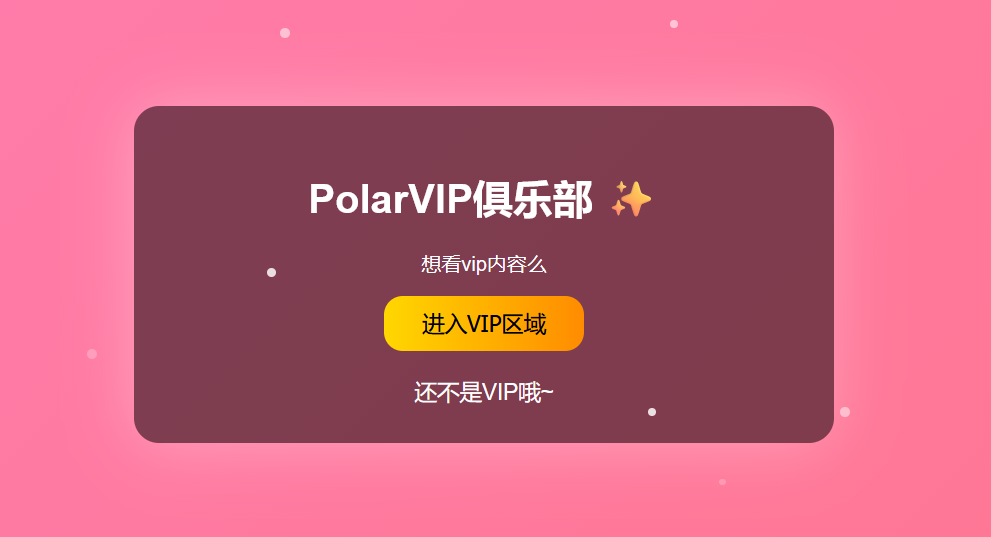
不是vip点击进入也没反应,源码中也没有有用的信息,但是在查看器中看到了一个可疑参数:
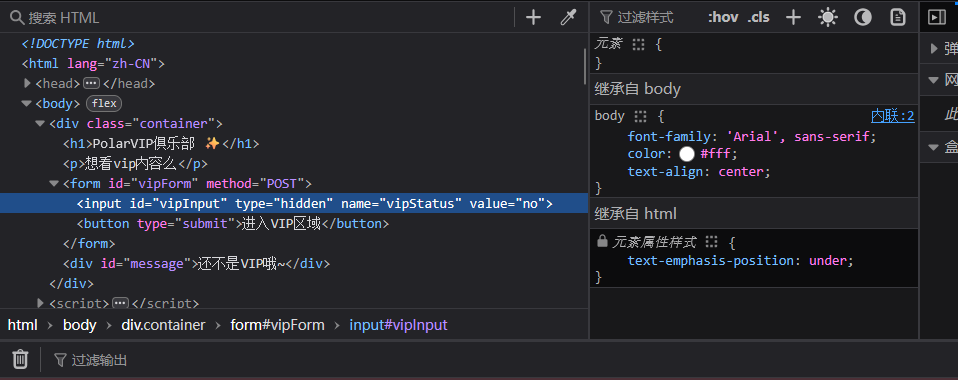
可以看到,名为vipstatus的参数的值为no,我们把它改为yes试试:
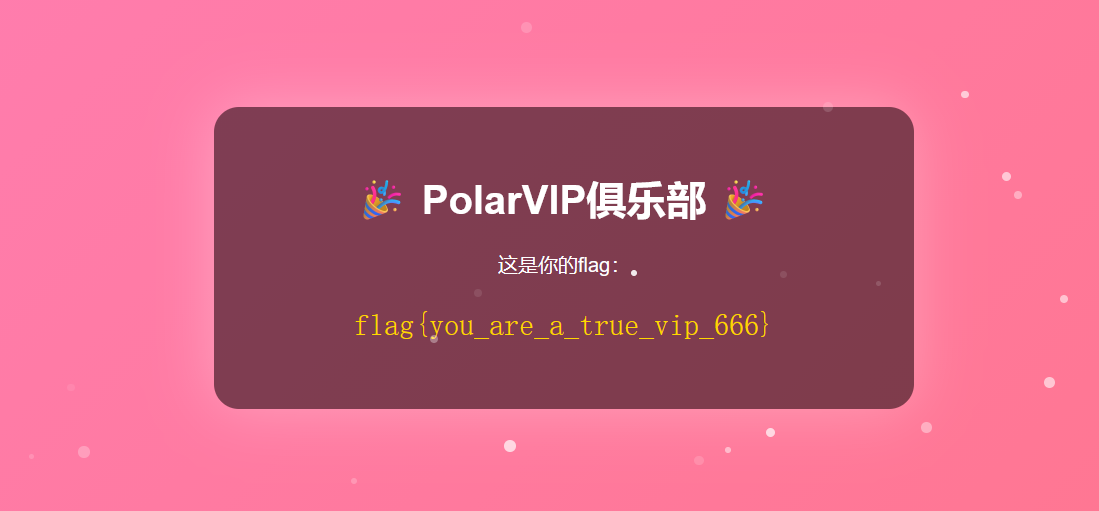
点击进入直接拿到flag:flag{you_are_a_true_vip_666}
53.题目信息:
进入靶场:
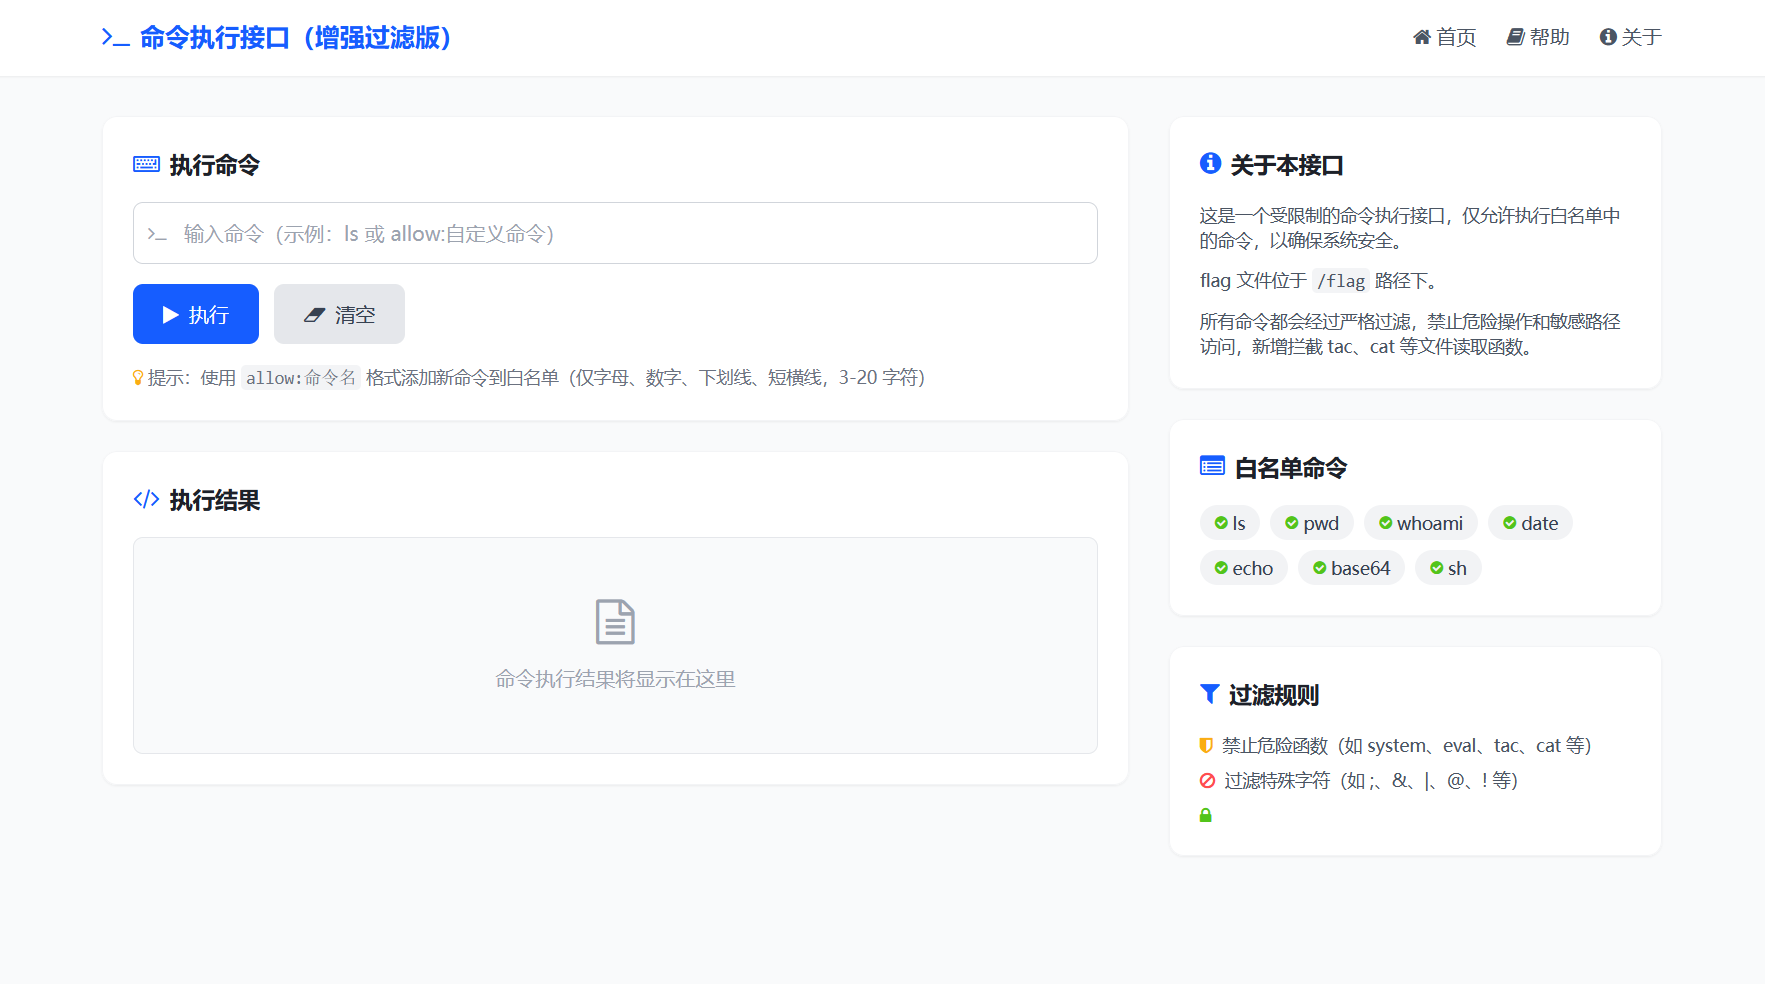
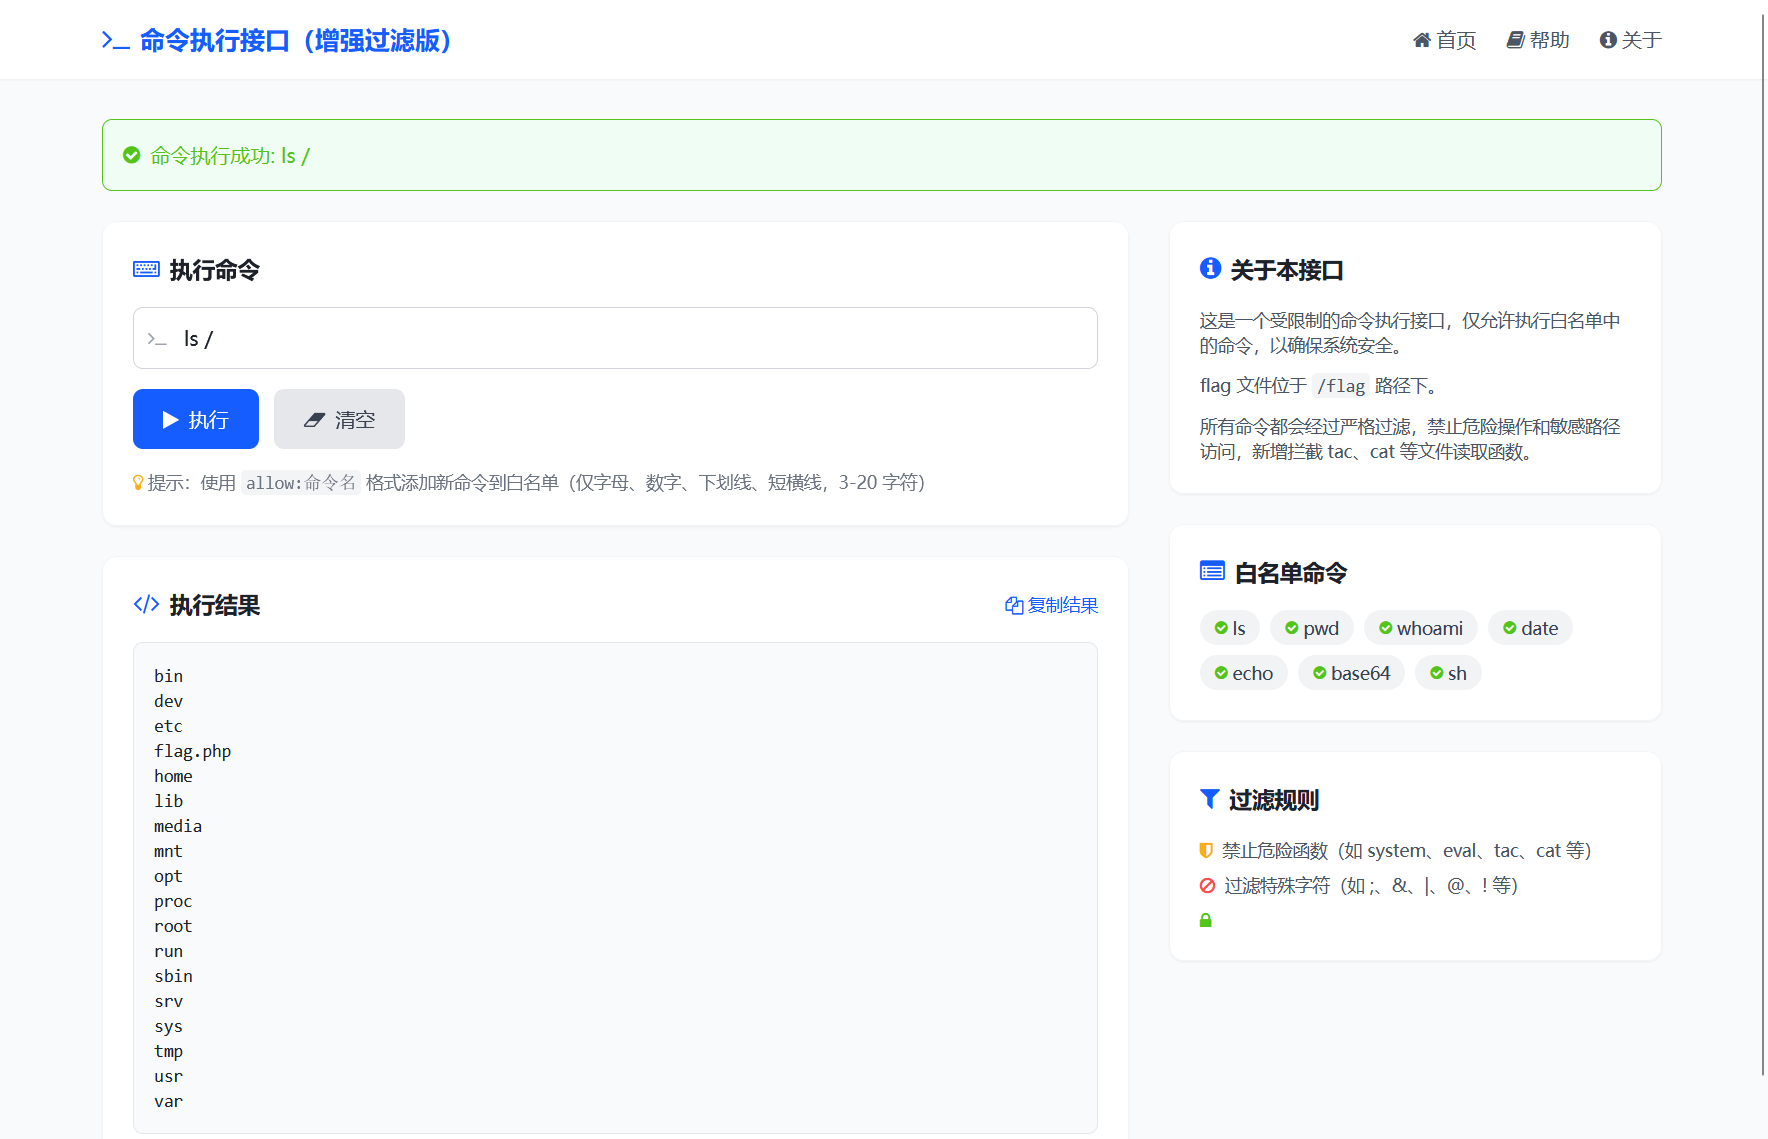
似乎是命令执行,大致看了一下,发现白名单中有ls和base64命令,sh进不去,其他的没什么用,我又尝试了几种payload但不是被过滤就是非白名单,用提示中的allow命令也会提示权限不够,于是我开始尝试白名单中的命令,发现ls是能够看到根目录的flag的:
然后我尝试用base64读取flag:
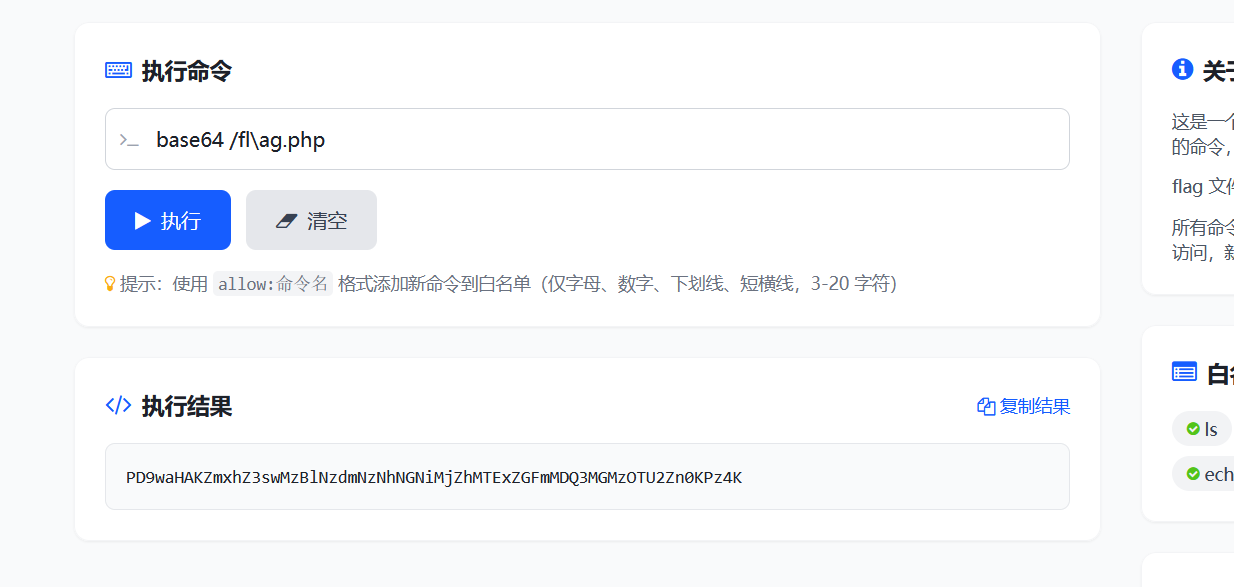
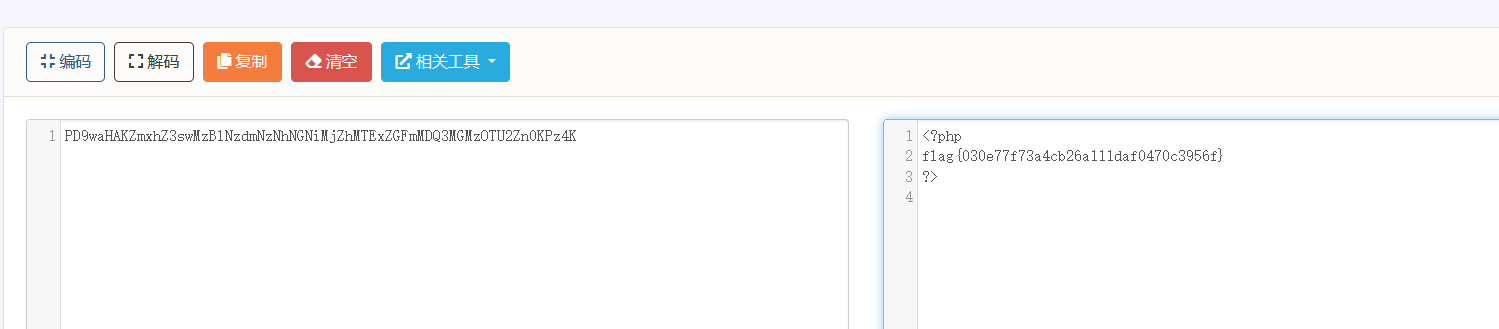
成功读取到了一串base64编码,对其解码后得到flag:flag{030e77f73a4cb26a111daf0470c3956f}
54.题目信息:
进入靶场:
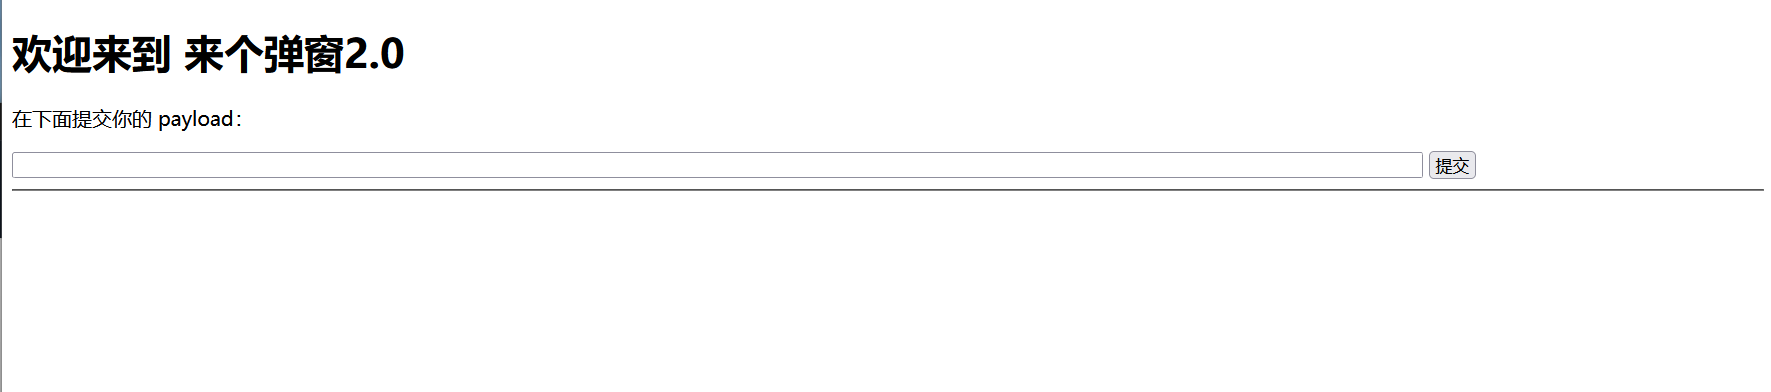
先试试xss语句:
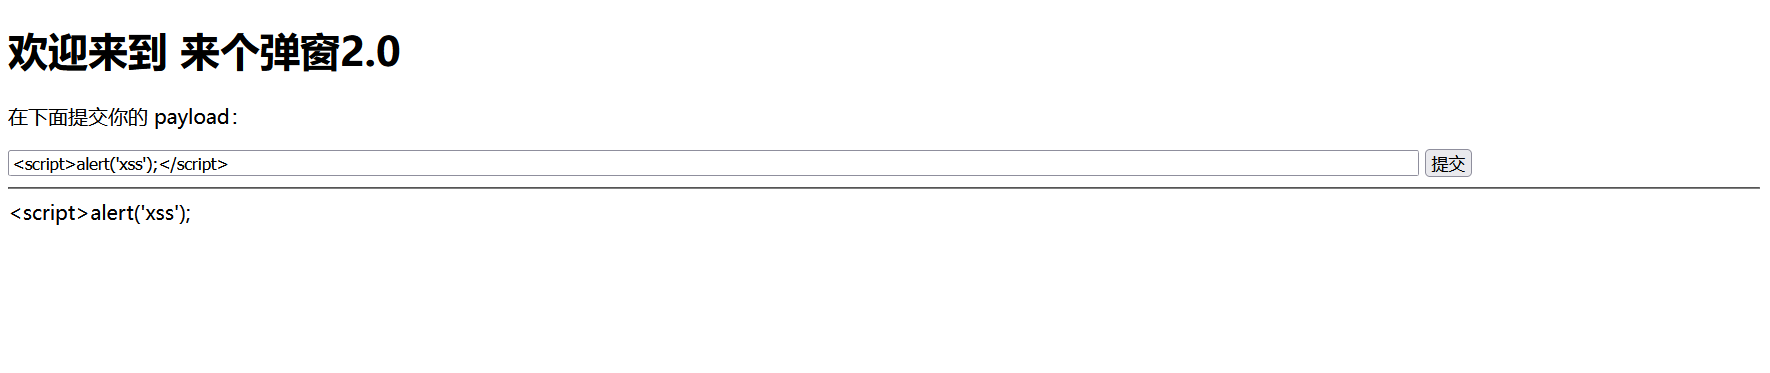
发现只要出现斜杠/,后面的语句就会被删除,我们换一个payload,如:
<img src=x noerror=alert('xss');>
或
<svg onload=alert(1)>
触发事件来弹窗:
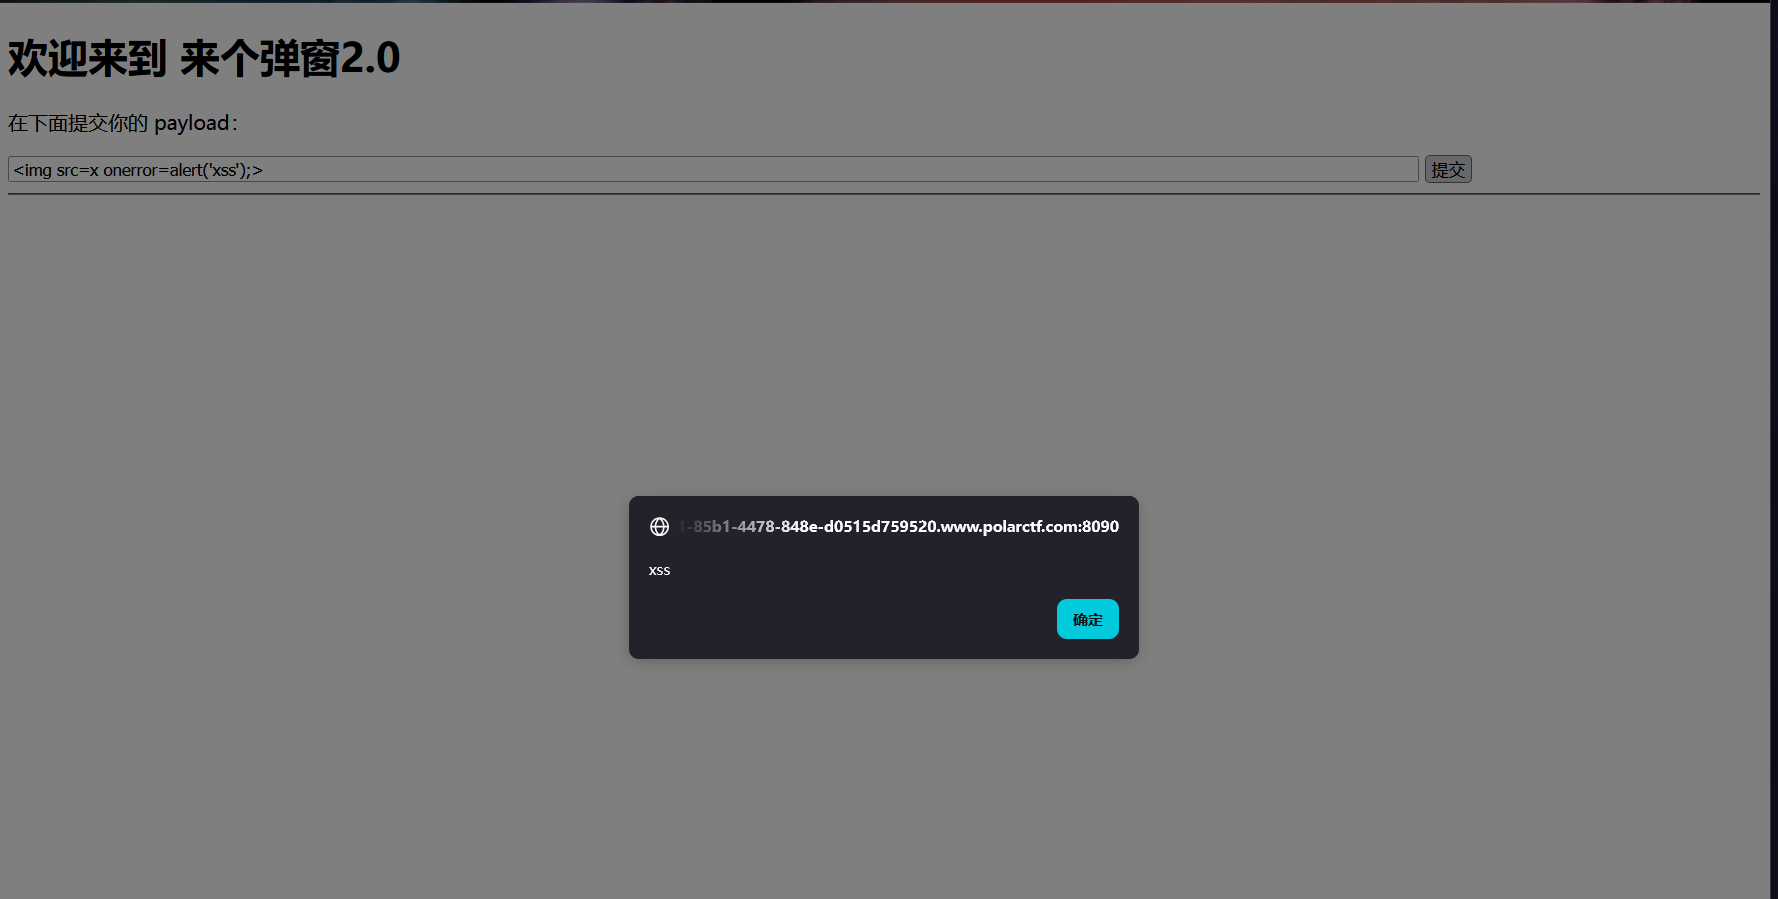
成功弹窗,最后是一张图片:
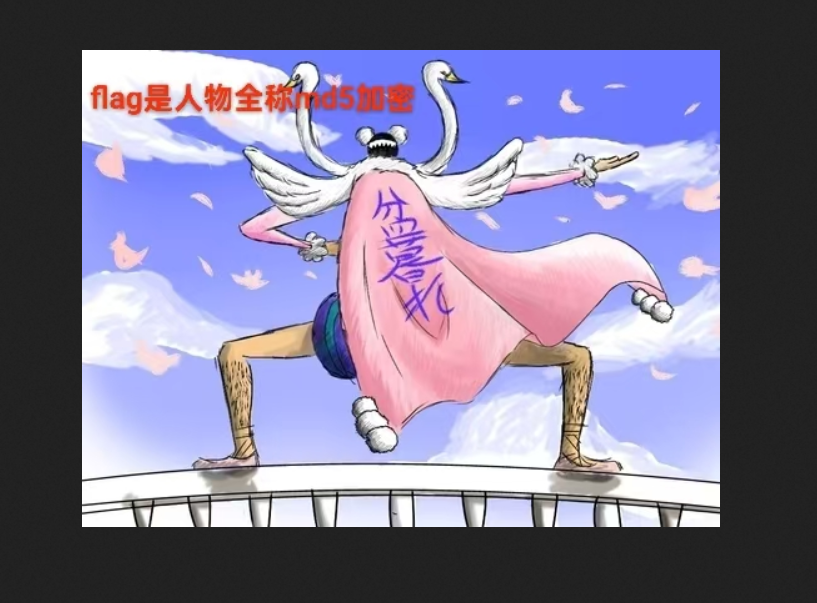
搜了一下,这是海贼王中的本萨姆,直接对本萨姆进行md5加密,得到最终flag:
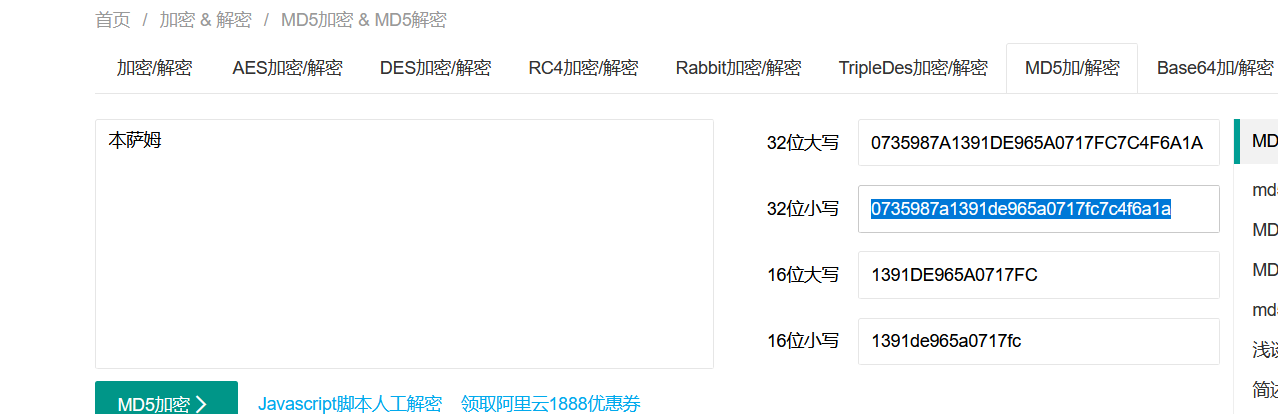
flag:flag{0735987a1391de965a0717fc7c4f6a1a}
55.题目信息:
进入靶场:
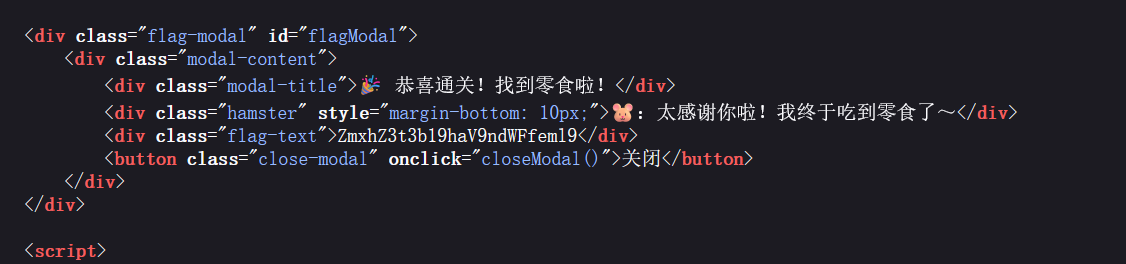
这题有三关,但是直接在源码中就能找到flag的base64编码:
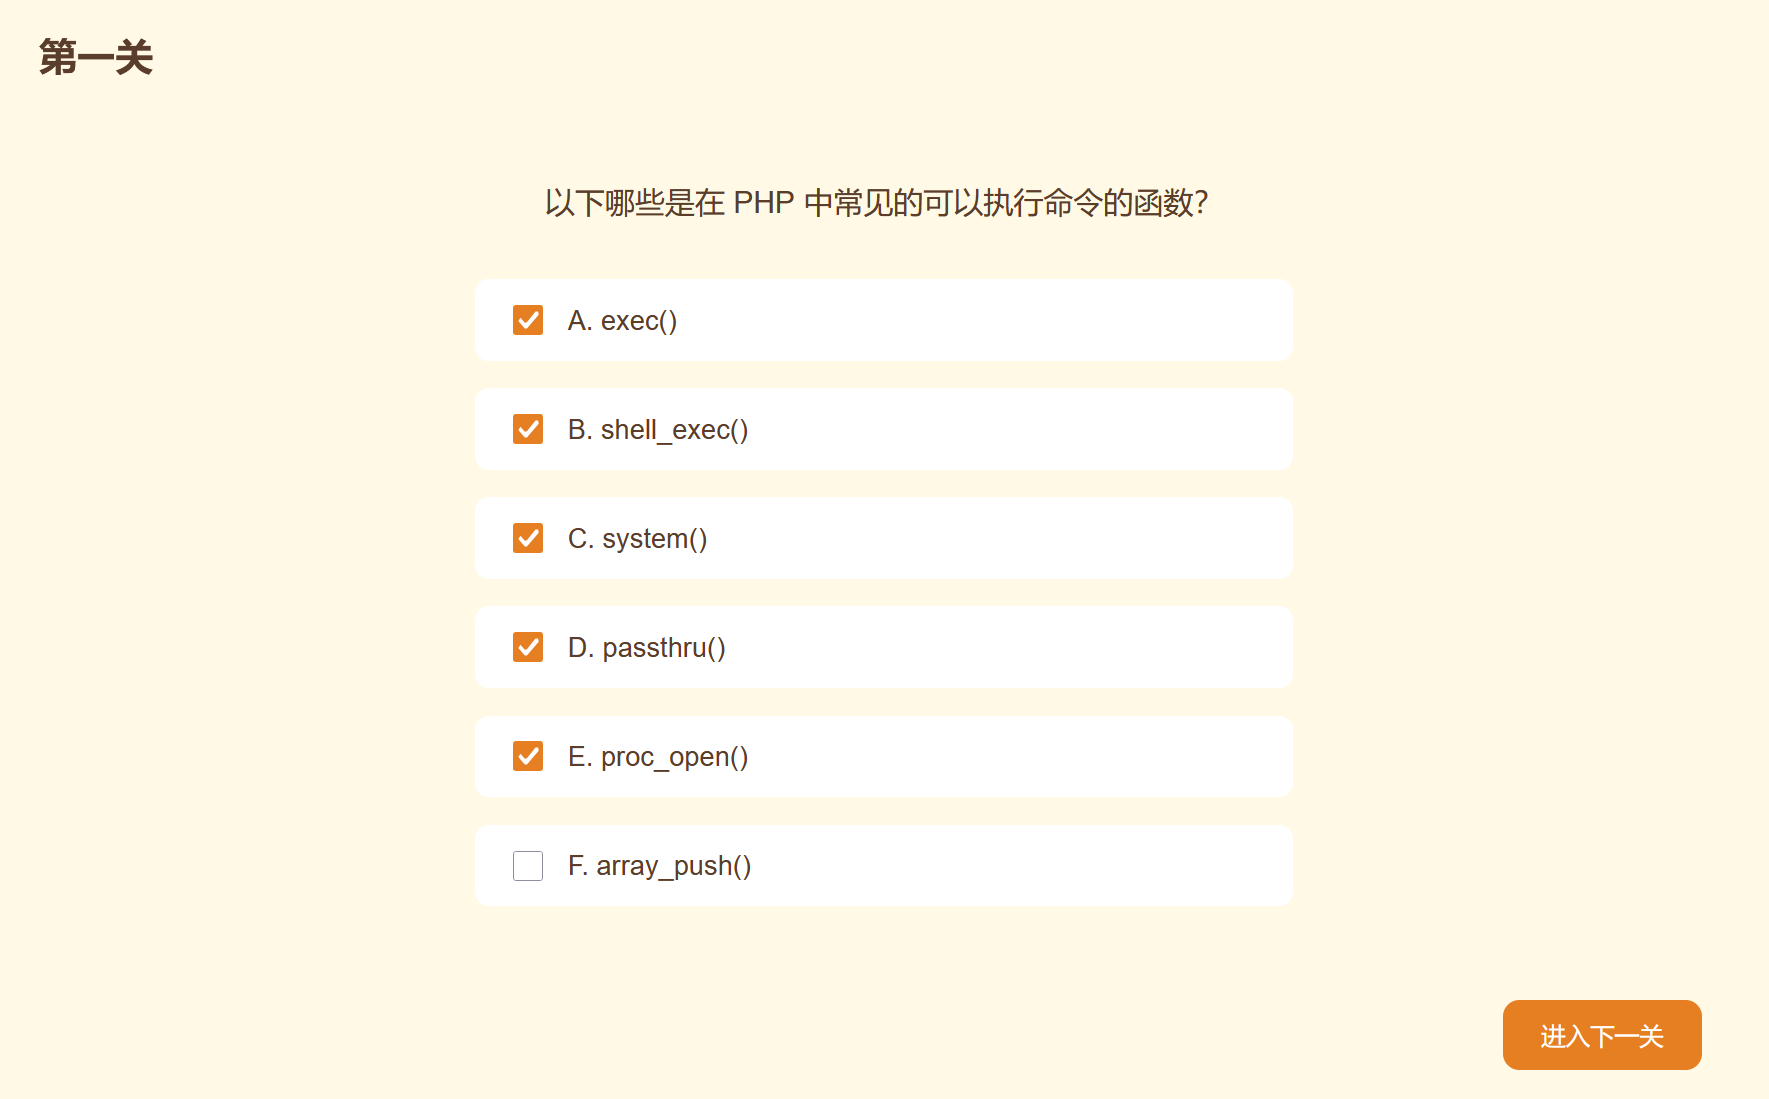
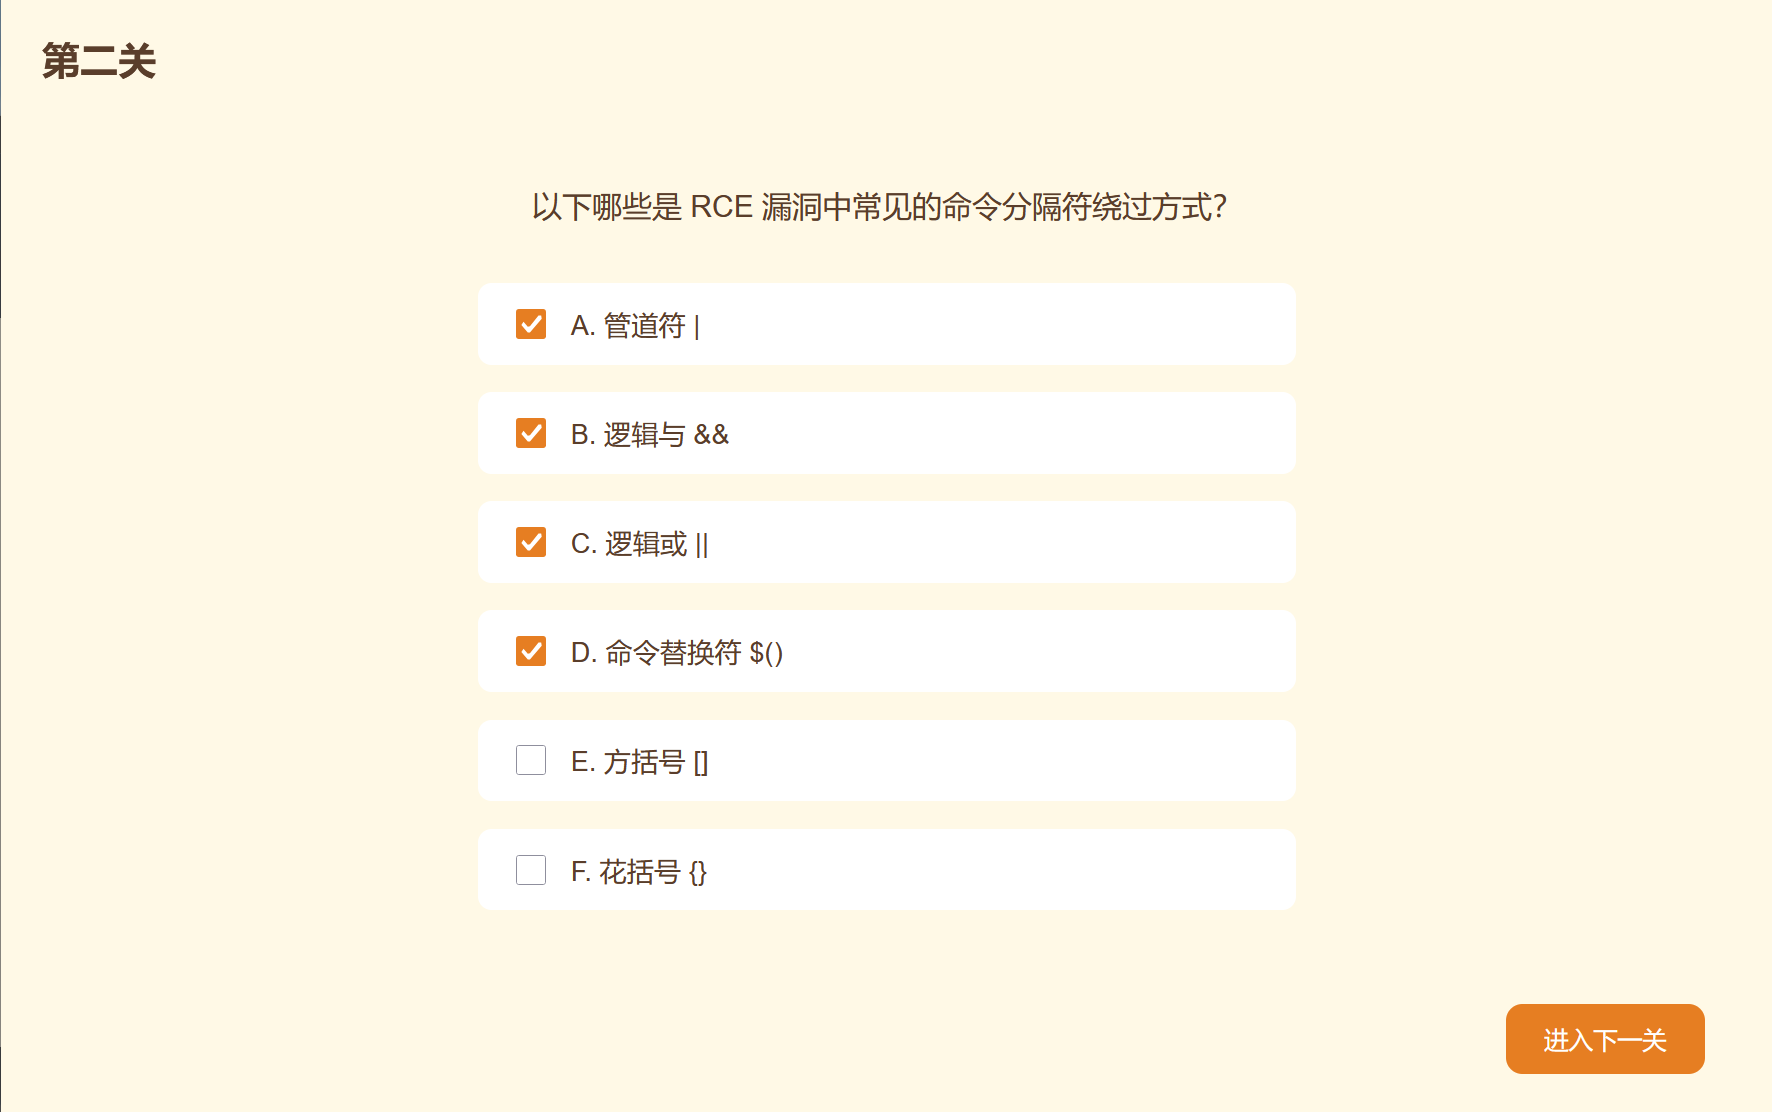
三个题的答案为:
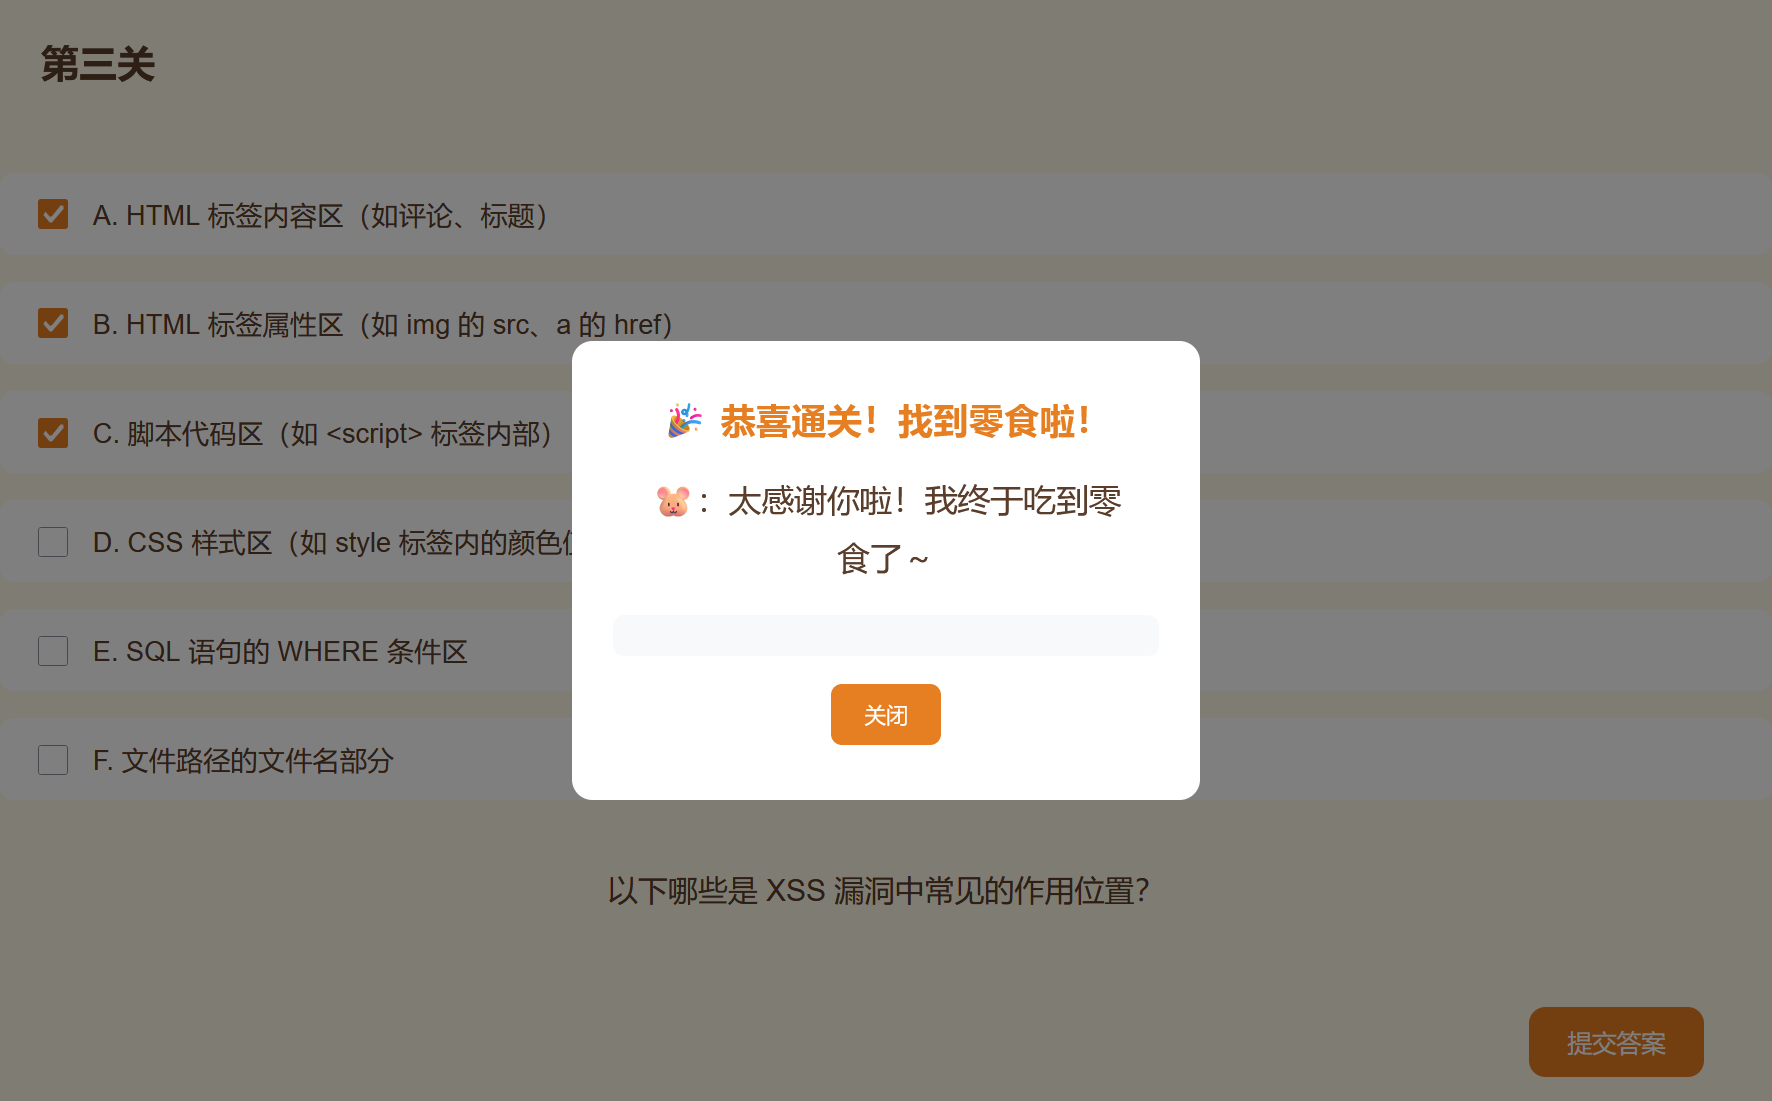
不知道是我靶场的问题还是什么,这里不会显示flag,所以我直接在源码中拿了:
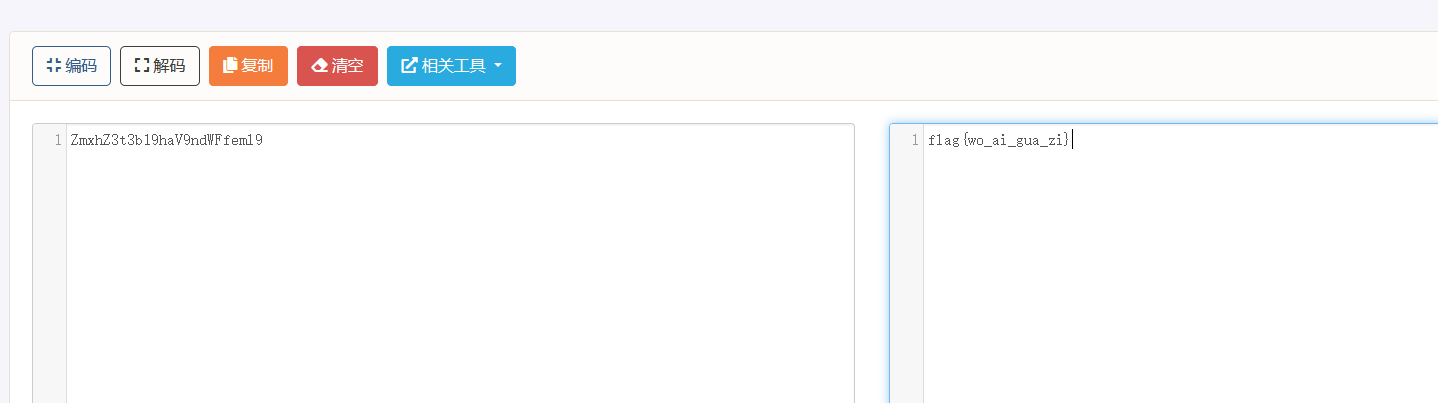
最后拿到flag:flag{wo_ai_gua_zi}
56.题目信息:
进入靶场:
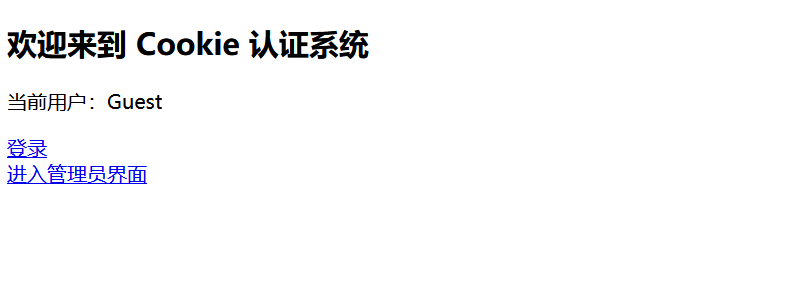
点击登录,用测试账号密码进行登录:
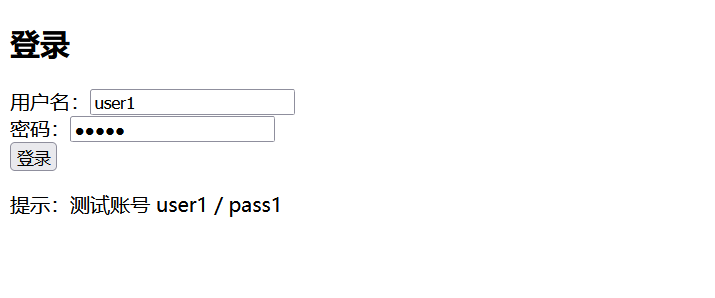
然后进入管理员界面:
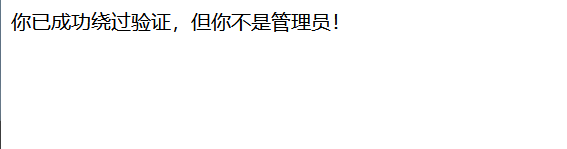
提示不是管理员,我们在存储->cookie中可以看到auth和user以及它们对应的值:
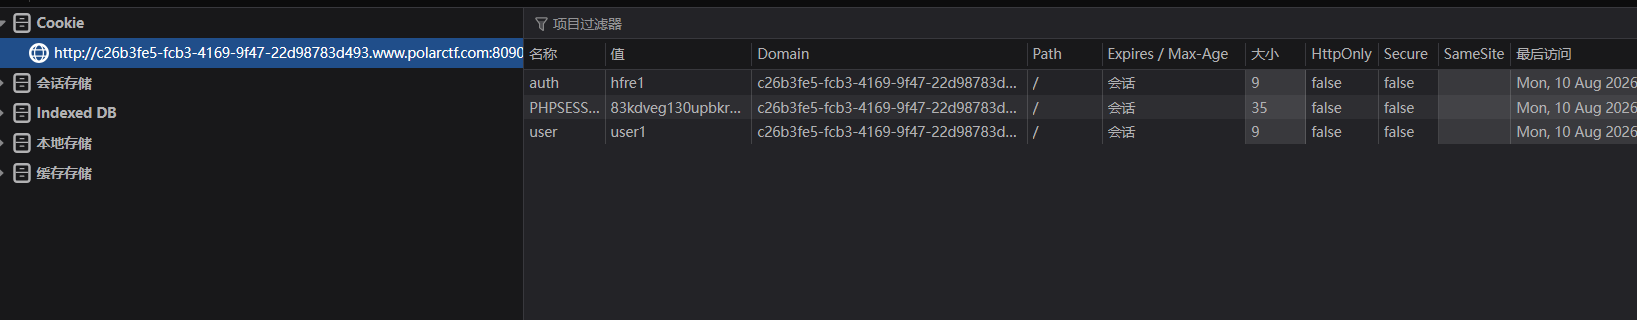
我们把user的值改为admin:
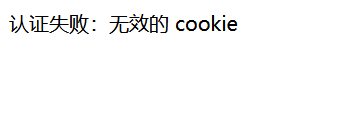
提示无效的cookie,回过头来发现auth的值很奇怪,它偏移13位得到user1也就是user的值,我们使admin也偏移13位得到nqzva,把auth的值替换位这个凯撒移位13位的值nqzva试试:
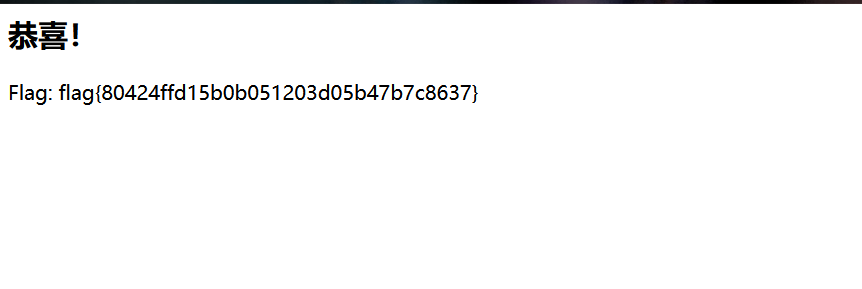
成功拿到flag:flag{80424ffd15b0b051203d05b47b7c8637}
57.题目信息:
进入靶场:
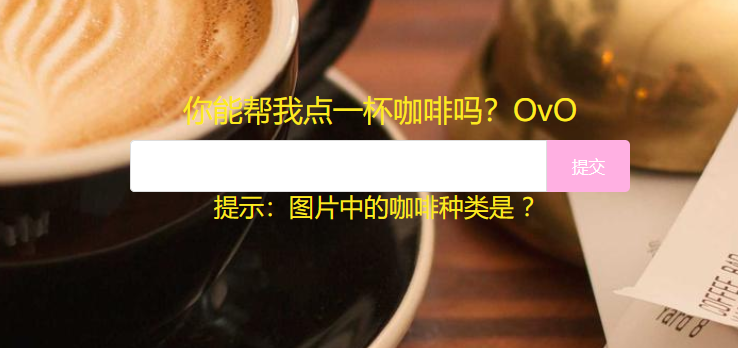
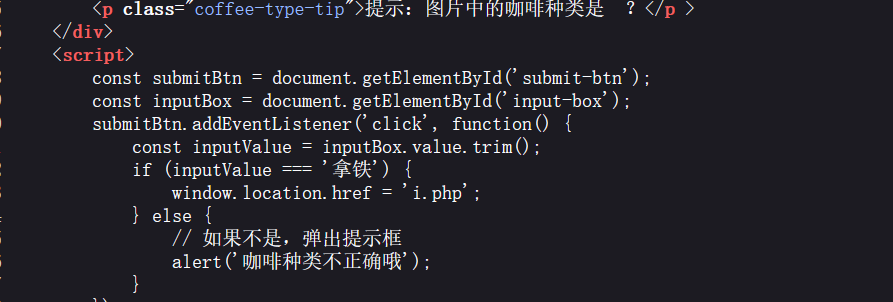
根据提示得知答案是拿铁,在源码中也能看到:
输入拿铁进入题目:
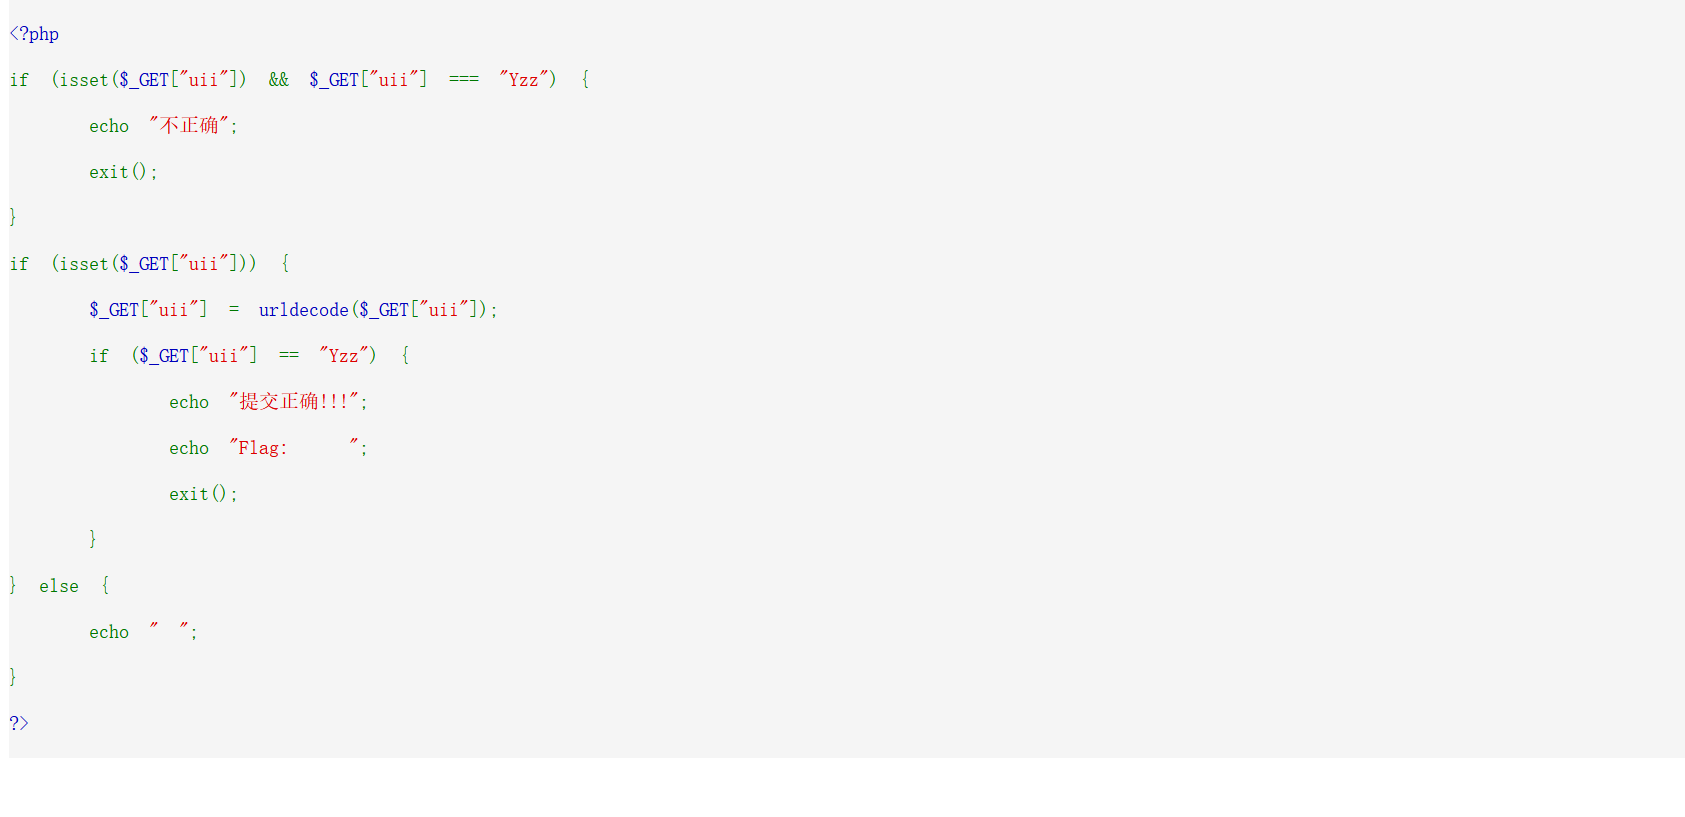
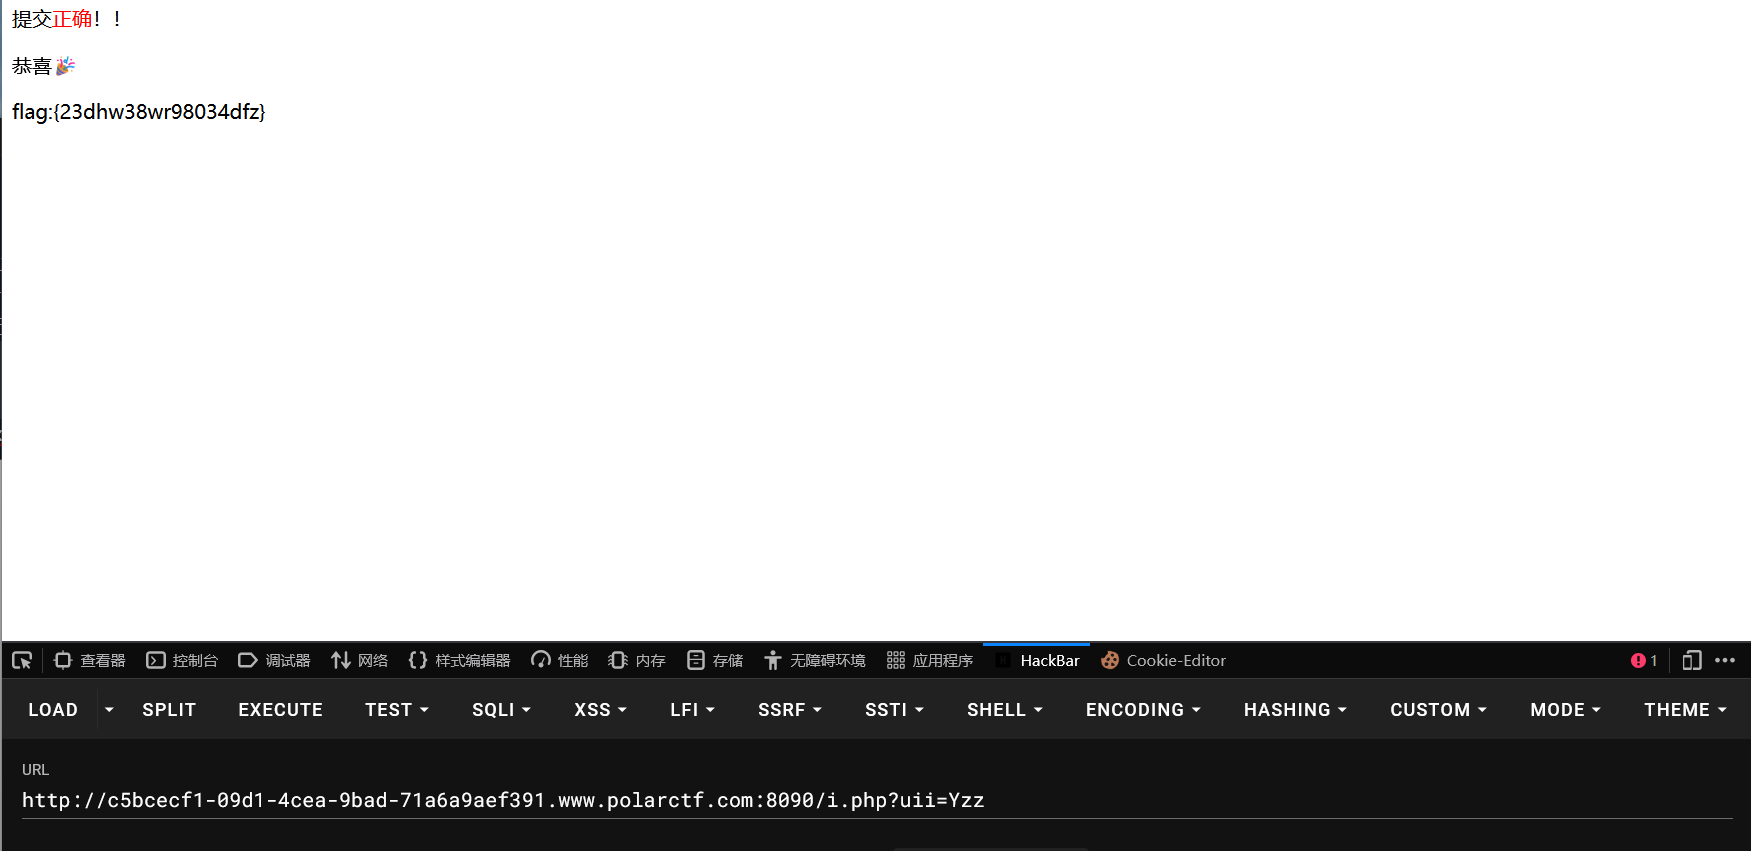
我们输入的值为Yzz就弹不正确,但又要是Yzz才能输出flag,第一个if是强比较,只要是Yzz就弹不正确,第二个if是弱比较,我们输入的只要是Yzz就直接输出flag,所以我们要一个既是Yzz又不能完全是Yzz的参数,又看到第二个if中有一个函数urldecode,这个函数会对我们输入的值进行url解码,所以我们可以将Yzz中的任意字符进行url编码一次就能绕过第一层,到第二层拿到flag,payload:
?uii=Yz%7A
直接拿到flag:flag:{23dhw38wr98034dfz}
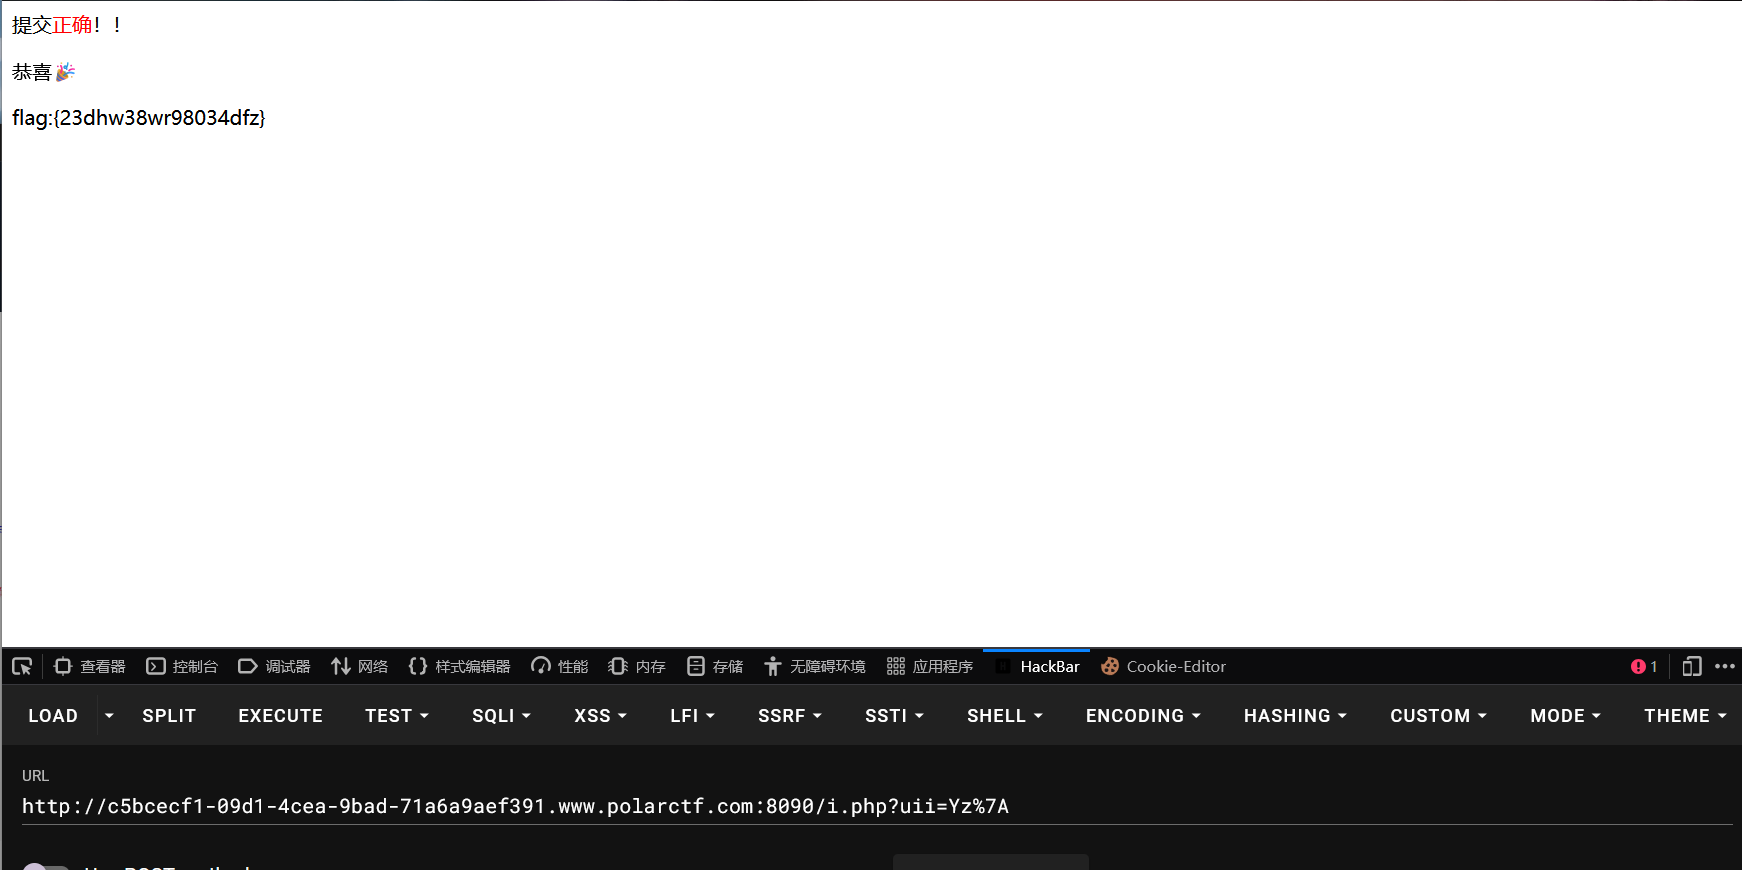
不过我这个容器可能有毛病,我直接传参Yzz也能拿到flag:
58.题目信息:
进入靶场:
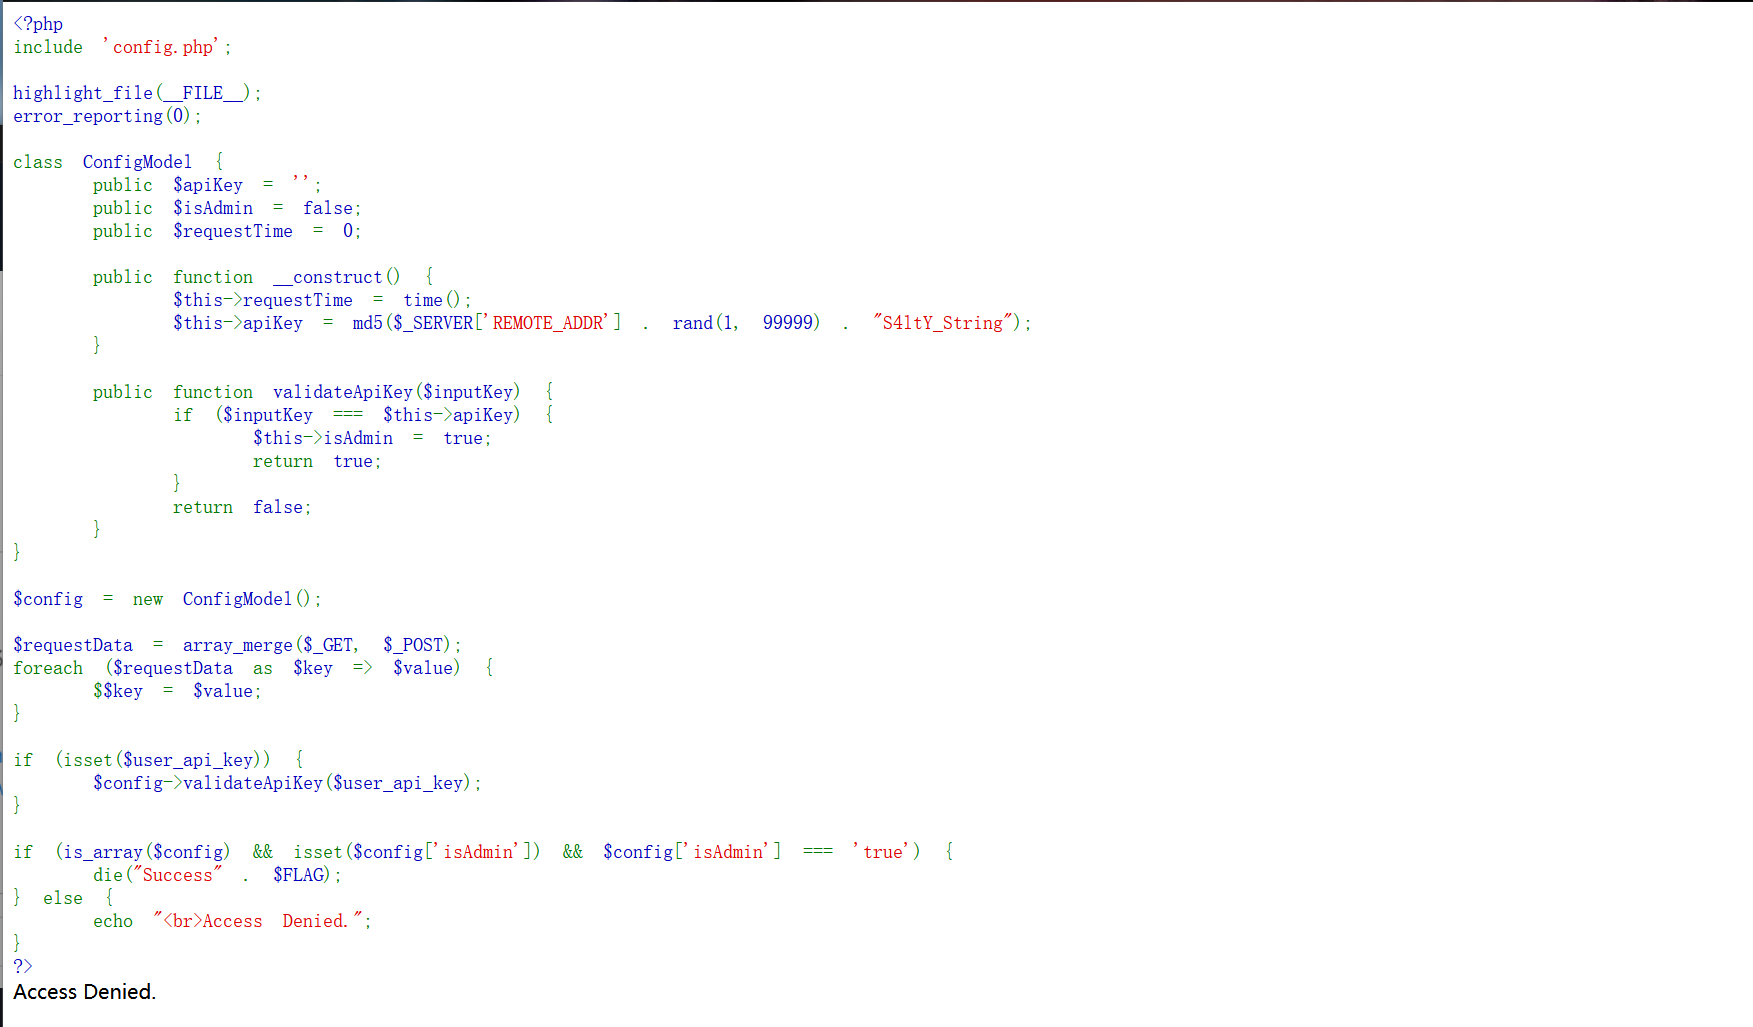
题目要满足三个条件:
1.config需为数组
2.数组存在isAdmin键
3.isAdmin的值要完全等于字符串true
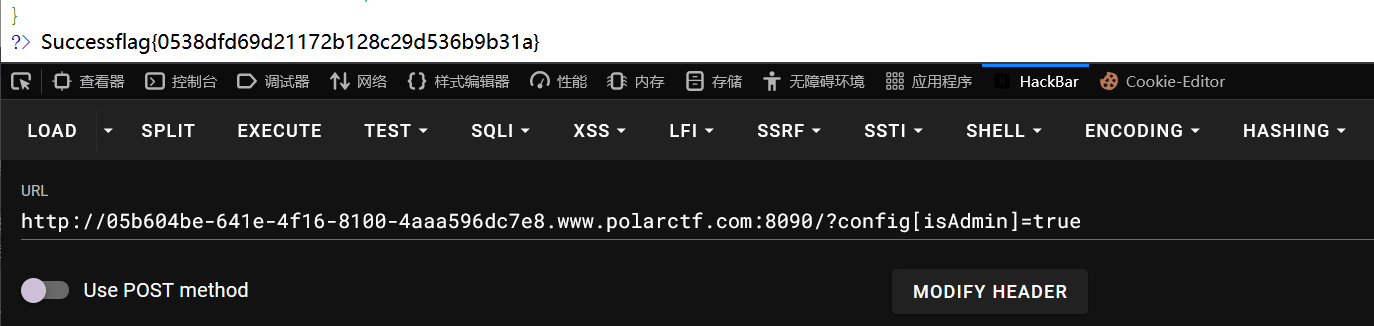
程序使用array_merge($_GET,$_POST)合并 GET、POST 参数,通过foreach循环,使用$$key = $value将参数名直接作为变量名赋值,存在变量覆盖漏洞,可以重写程序中已经定义的变量,构造payload:
http://05b604be-641e-4f16-8100-4aaa596dc7e8.www.polarctf.com:8090/?config[isAdmin]=true
满足了三个条件成功拿到了flag:flag{0538dfd69d21172b128c29d536b9b31a}
今天就到这里了
“把迷惑当作路标,做题不必追求一眼看穿,逆向推导,步步拆解,答案总会慢慢浮现。”
今日做题分享
本文采用 CC BY-NC-SA 4.0 许可协议,转载请注明出处。
评论交流
欢迎留下你的想法